

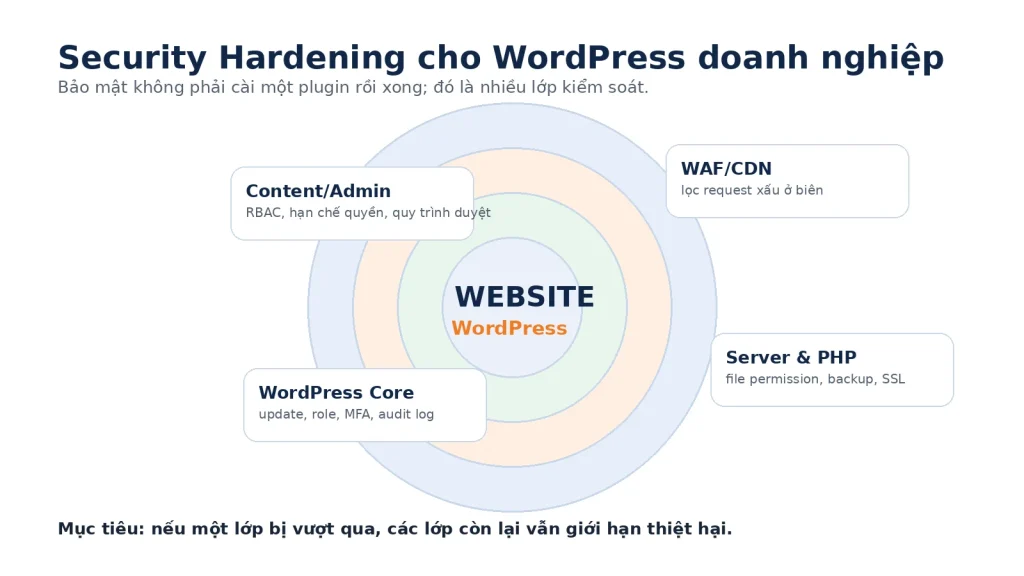
Website Security Operations là việc duy trì bảo mật website khi vận hành: kiểm soát quyền, lỗ hổng, thay đổi, cảnh báo và phương án ứng cứu. Không chỉ cài plugin một lần, doanh nghiệp cần người phụ trách, quyết định xử lý và bằng chứng xác minh cho những rủi ro quan trọng. Mục tiêu là giảm nguy cơ bị bỏ sót, không bảo đảm an toàn tuyệt đối.
Website Security Operations là gì?
Đây là công việc kết hợp con người, quy trình và công cụ để giữ các biện pháp bảo mật có hiệu lực khi website thay đổi. Ví dụ giả định: sau bàn giao có 2FA và WAF, nhân viên nghỉ việc nhưng quyền admin chưa thu hồi, hoặc plugin mới có cảnh báo. Đội vận hành cần phát hiện, phân công, xử lý và kiểm tra lại; ví dụ này không phải ca khách hàng thực tế.
Security Operations khác gì với triển khai bảo mật ban đầu?
| Hoạt động | Mục tiêu | Khi nào dùng? |
|---|---|---|
| Checklist bảo mật | Kiểm tra website nên có những biện pháp bảo vệ nào | Khi cần rà nhanh hiện trạng hoặc chuẩn hóa cấu hình |
| Triển khai bảo mật A–Z | Đánh giá hiện trạng, thiết kế và triển khai các biện pháp bảo mật ban đầu | Khi website chưa có nền tảng bảo mật rõ ràng hoặc cần làm lại có hệ thống |
| Security Operations | Duy trì các biện pháp đã triển khai, xử lý lỗ hổng, thay đổi, cảnh báo và sự cố | Sau khi website đi vào vận hành |
Nếu website còn ở giai đoạn đánh giá hiện trạng và thiết lập bảo mật từ đầu, xem quy trình triển khai bảo mật A–Z. Với WordPress, có thể đối chiếu thêm checklist bảo mật WordPress doanh nghiệp.
Một vòng vận hành bảo mật website diễn ra như thế nào?
Một vòng xử lý tham khảo gồm sáu bước; không phải quy trình sáu bước bắt buộc do NIST ban hành:
- Kiểm kê: website, tài khoản, plugin, DNS, nhà cung cấp và người sở hữu.
- Phát hiện: thay đổi cấu hình, lỗ hổng, đăng nhập lạ hoặc malware.
- Đánh giá: xác minh ảnh hưởng và mức ưu tiên.
- Xử lý: cập nhật, giảm quyền, thu hồi secret hoặc cô lập có phê duyệt.
- Kiểm tra lại: thử chức năng và xác nhận kết quả.
- Ghi nhận: bằng chứng, người phụ trách và việc cần theo dõi.
Không bấm “Update All” chỉ vì có cảnh báo: cần xác minh phiên bản, tác động và phương án rollback.
1. Quản lý tài sản và người chịu trách nhiệm
Ghi domain, hosting, DNS, WordPress, email khôi phục, tích hợp và chủ sở hữu quyền. Nếu chưa rõ ai kiểm soát tài sản hoặc agency cũ còn quyền, xem checklist quyền kiểm soát website trước khi thay đổi.
2. Rà soát quyền truy cập
Kiểm tra quyền admin, hosting và DNS khi nhân sự hoặc vendor thay đổi; ưu tiên đúng người, đúng quyền, đúng thời hạn. Xem quyền admin WordPress, RBAC, 2FA và MFA.
3. Quản lý API key, mật khẩu ứng dụng và secret
Với khóa SMTP, CRM, thanh toán và webhook, cần biết nơi dùng, người phụ trách, quyền hạn, thời điểm đổi và cách thu hồi. Không lưu mật khẩu, token hoặc API key trong báo cáo và log công khai. Đối chiếu Secrets & API Key Management.
4. Theo dõi và xử lý lỗ hổng
Đối chiếu cảnh báo với plugin/theme, phiên bản đang chạy và mức phơi bày trước khi xử lý. Xem Vulnerability Management WordPress; dùng Change Management để phê duyệt cập nhật, backup, kiểm thử và rollback. WAF giảm thiểu tạm thời không đồng nghĩa đã vá lỗ hổng.
5. Kiểm tra cấu hình bảo mật có bị lệch theo thời gian không
Sau khi cài plugin, đổi hosting, mở staging hoặc thay WAF, cần đối chiếu với cấu hình đã duyệt, ghi người chịu trách nhiệm và thử lại chức năng quan trọng. Không chỉ rà theo lịch; thay đổi lớn cũng kích hoạt kiểm tra.
6. Theo dõi cảnh báo bảo mật
Công cụ phát hiện đăng nhập lạ, đổi quyền, thay file hoặc sự kiện WAF; người phụ trách phải phân loại thật/giả, mức khẩn cấp và bước xử lý. Xem Website Security Monitoring hoặc Attack Surface Management nếu cần quản lý domain, API và tài sản phơi bày. Thu thập tín hiệu liên tục không có nghĩa luôn có người trực 24/7.
Khi nào Security Operations phải chuyển sang Incident Response?
Không phải cảnh báo nào cũng là sự cố. Nhưng nếu phát hiện redirect lạ, tài khoản admin không rõ nguồn gốc, malware, backdoor, dữ liệu bị thay đổi hoặc dấu hiệu website đã bị xâm nhập, không nên tiếp tục xử lý như một ticket bảo trì thông thường.
Lúc này cần chuyển sang Website Incident Response để xác định phạm vi ảnh hưởng, cô lập nguy cơ, loại bỏ nguyên nhân, khôi phục hệ thống và kiểm tra sau sự cố.
Ví dụ giả định: plugin WordPress có cảnh báo lỗ hổng
Giả sử một plugin được cảnh báo, người kiểm tra cần:
- Xác minh plugin và phiên bản có thực sự bị ảnh hưởng.
- Đánh giá mức phơi bày, bản vá và tác động kinh doanh.
- Chọn patch, vô hiệu hóa hoặc biện pháp tạm; phê duyệt backup/rollback.
- Thử lại website và ghi bằng chứng đóng hoặc rủi ro còn mở.
- Nếu có dấu hiệu đã bị khai thác, chuyển sang Incident Response.
Đây là tình huống minh họa, không phải thành tích xử lý hay sự cố thực tế của khách hàng.
Nên kiểm tra những gì theo định kỳ?
| Thời điểm tham khảo | Nội dung nên kiểm tra |
|---|---|
| Liên tục | Cảnh báo quan trọng, đăng nhập và thay đổi quyền bất thường, malware hoặc WAF signal |
| Hàng tuần | Lỗ hổng mới, bản vá đang chờ, thay đổi quyền đặc biệt |
| Hàng tháng | Plugin/theme lifecycle, backup và khả năng recovery, cấu hình bảo mật bị lệch |
| Hàng quý | Quyền truy cập, secret, người chịu trách nhiệm, inventory và runbook ứng cứu |
Lịch trên chỉ là gợi ý, không phải SLA. Cần rà ngay sau đổi nhân sự, plugin, hosting, DNS hoặc sự cố. Phân biệt tần suất công cụ nhận cảnh báo, khung giờ có người kiểm tra và thời gian phản hồi được hợp đồng cam kết.
Làm sao biết Security Operations đang hoạt động tốt?
Đánh giá bằng kết quả có bằng chứng, không phải số dashboard: danh mục tài sản có owner, quyền cũ đã thu hồi, lỗ hổng có trạng thái, cảnh báo được triage, thay đổi có test/rollback, backup đã thử phục hồi. Với dữ liệu quan trọng, tìm hiểu backup offsite & immutable.
Mẫu phiếu bàn giao Security Operations
Mẫu tham khảo này giúp chủ doanh nghiệp nghiệm thu; không ghi mật khẩu hoặc token.
| Trường | Bằng chứng cần ghi |
|---|---|
| Tín hiệu và phạm vi | Thời điểm, website, nguồn log/cảnh báo |
| Đánh giá và người phụ trách | Đúng/giả, tác động, mức ưu tiên, người duyệt |
| Hành động | Patch, thu hồi quyền, giảm thiểu hoặc chuyển ứng cứu |
| Xác minh và trạng thái | Kết quả test, việc còn mở, người nghiệm thu và ngày rà lại |
OWASP khuyến nghị giữ đủ thông tin sự kiện để điều tra, đồng thời bảo vệ log khỏi truy cập trái phép và tránh ghi trực tiếp secret.
Khi nào doanh nghiệp nên thuê ngoài Security Operations?
Khi không có người phụ trách quyền truy cập, lỗ hổng, giám sát và ứng cứu, doanh nghiệp có thể thuê ngoài. Trước khi ký cần rõ nguồn log, khung giờ tiếp nhận, quyền thay đổi, báo cáo nghiệm thu và công việc ngoài phạm vi; không mặc định có SOC 24/7. Tham khảo dịch vụ bảo mật WordPress hoặc dịch vụ quản trị & vận hành website.
Câu hỏi thường gặp về Website Security Operations
Security Operations có phải SOC không?
Không hoàn toàn. SOC thường chuyên giám sát, điều tra và ứng phó mối đe dọa; Security Operations của website có thể gồm cả quản lý quyền, lỗ hổng và thay đổi.
Cài plugin bảo mật có đủ không?
Không. Plugin cung cấp tín hiệu hoặc lớp bảo vệ nhưng cần người xác minh, xử lý và nghiệm thu.
Website nhỏ có cần đội SecOps riêng?
Không nhất thiết; vẫn cần giao người phụ trách cập nhật an toàn, backup, quyền truy cập và cảnh báo.
Có ngăn được mọi cuộc tấn công không?
Không. Mục tiêu là giảm rủi ro bị bỏ quên và phối hợp xử lý nhất quán.
Kết luận
Website Security Operations là quá trình giữ website an toàn trong suốt thời gian vận hành. Sau khi các biện pháp bảo mật ban đầu được triển khai, website vẫn tiếp tục thay đổi: người dùng thay đổi, plugin được cài thêm, lỗ hổng mới xuất hiện và các cảnh báo mới phát sinh.
Vì vậy, bảo mật website không kết thúc ở ngày bàn giao. Một vòng vận hành tốt cần biết hiện trạng, phát hiện rủi ro, đánh giá đúng mức độ, xử lý có kiểm soát, xác minh kết quả và chuyển sang Incident Response khi có dấu hiệu xâm nhập thực sự.
Nguồn tự kiểm chứng: WordPress – Hardening (quyền, cập nhật và giám sát); OWASP Logging Cheat Sheet (ghi log và bảo vệ bằng chứng); NIST CSF 2.0 (sáu chức năng quản trị rủi ro đồng thời); NIST SP 800-61 Rev.3 (2025) (ứng phó và phục hồi sự cố). Sáu bước thực hành trong bài không phải mẫu bắt buộc hoặc chứng nhận từ NIST.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.