

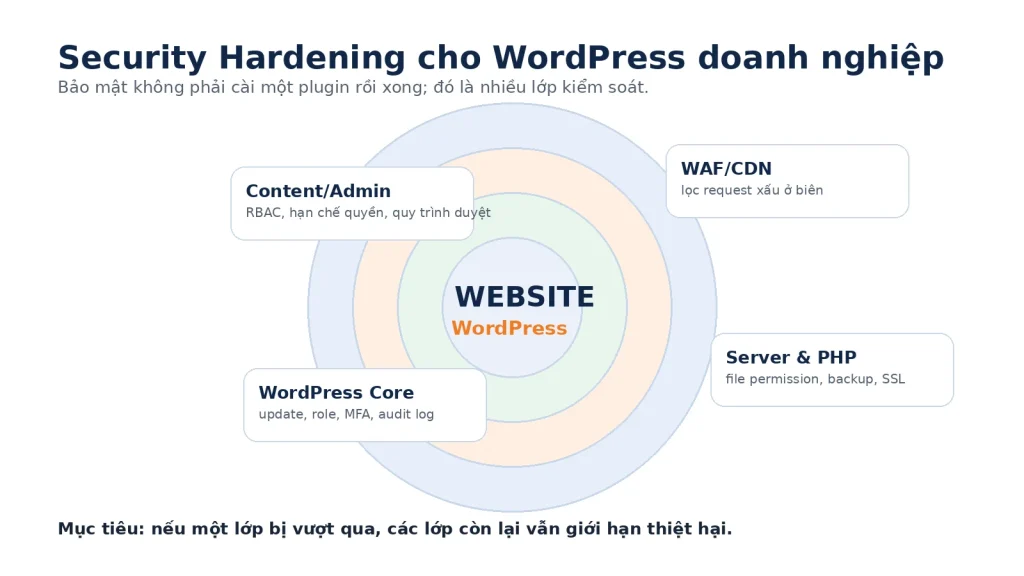
Dịch vụ bảo mật website / WordPress dành cho doanh nghiệp cần một phạm vi bảo mật có người phụ trách, có bằng chứng kiểm tra và có cách xử lý rõ khi xuất hiện lỗ hổng, tài khoản bất thường, mã độc, chuyển hướng lạ hoặc lỗi sau thay đổi. Mục tiêu không phải hứa “website không thể bị hack”, mà là giảm bề mặt có thể bị tấn công, phát hiện sớm, xử lý theo mức độ rủi ro và duy trì khả năng phục hồi.
Hiểu nhanh: dịch vụ gồm các hạng mục có thể thỏa thuận như rà quyền truy cập, gia cố WordPress, kiểm tra lỗ hổng, giám sát và sao lưu. Trước khi thuê, cần rõ phạm vi, người chịu trách nhiệm và bằng chứng nghiệm thu. Nếu đã bị xâm nhập, cần ưu tiên ứng cứu sự cố riêng.
Khi nào doanh nghiệp nên thuê dịch vụ bảo mật website?
- Website tạo khách hàng tiềm năng, đơn hàng hoặc xử lý dữ liệu khách hàng.
- WordPress có nhiều plugin, tích hợp hoặc nhiều tài khoản quản trị cùng tham gia.
- Không có người chịu trách nhiệm rõ cho cập nhật, quyền truy cập, sao lưu và cảnh báo.
- Website từng gặp mã độc, chuyển hướng lạ, spam SEO, dò mật khẩu đăng nhập hoặc tài khoản quản trị bất thường.
- Website ảnh hưởng trực tiếp đến bán hàng hoặc vận hành và khó chấp nhận gián đoạn kéo dài.
- Doanh nghiệp cần bằng chứng kiểm tra thay vì chỉ “cài thêm plugin bảo mật”.
Website đang cần bảo mật định kỳ hay xử lý sự cố?
Không phải mọi cảnh báo đều dẫn tới cùng một gói dịch vụ. WebsiteHCM ưu tiên xác định tình trạng thực tế trước khi đề xuất phạm vi, vì một website đang bị xâm nhập cần cách xử lý khác hoàn toàn với một website chỉ đang thiếu quy trình bảo mật định kỳ.
| Tình trạng | Chẩn đoán | Hướng phù hợp | Chưa làm ngay |
|---|---|---|---|
| Không có dấu hiệu bị xâm nhập nhưng plugin, tài khoản và tích hợp nhiều | Rủi ro vận hành tăng | Rà hiện trạng + gia cố + lịch kiểm tra định kỳ | Xử lý sự cố toàn diện |
| Có tài khoản quản trị lạ, mã độc, chuyển hướng độc hại hoặc cửa hậu (backdoor) | Có dấu hiệu website đã bị xâm nhập | Dịch vụ xử lý website bị hack | Chỉ cài thêm plugin bảo mật |
| Có nhiều cảnh báo nhưng chưa có người xác minh | Thiếu khâu phân loại và xử lý cảnh báo | Giám sát bảo mật + phân loại cảnh báo | Mua thêm công cụ quét nhưng không có người xử lý |
| Đăng nhập/API bị lạm dụng hoặc lưu lượng độc hại tăng | Cần đánh giá lớp bảo vệ phía ngoài | Rà WAF, giới hạn tần suất truy cập và DDoS theo phạm vi | Xây lại toàn bộ website |
| Có bản sao lưu nhưng chưa từng thử phục hồi | Khả năng phục hồi chưa được chứng minh | Kiểm tra phục hồi và phương án khôi phục | Tăng thêm công cụ quét |
Dịch vụ bảo mật website / WordPress có thể gồm những gì?
| Hạng mục | WebsiteHCM có thể thực hiện | Bằng chứng khách nhận |
|---|---|---|
| Quyền kiểm soát & tài khoản | Rà domain, hosting, WordPress, tài khoản quản trị, tài khoản không còn người phụ trách và MFA cho tài khoản quan trọng. | Danh sách tài khoản/quyền cần giữ, sửa hoặc thu hồi. |
| Gia cố cấu hình | Rà HTTPS, cấu hình WordPress, quyền file, thành phần không còn dùng, đăng nhập và các điểm phơi nhiễm không cần thiết. | Danh sách cấu hình đã thay đổi và phần còn cần xử lý. |
| Plugin/theme & lỗ hổng | Đối chiếu phiên bản, cảnh báo phù hợp với thành phần đang dùng và mức độ ảnh hưởng thực tế. | Vấn đề phát hiện có mức ưu tiên, nguồn đối chiếu và hướng xử lý. |
| Thông tin xác thực & tích hợp | Rà API key, webhook secret, Application Password, SMTP và token bên thứ ba theo phạm vi. | Danh sách thông tin xác thực cần đổi, thu hồi hoặc giao người phụ trách. |
| Giám sát cảnh báo | Rà tín hiệu đăng nhập bất thường, thay đổi file, mã độc, sự kiện WAF hoặc lỗi đáng chú ý theo phạm vi. | Cảnh báo đã phân loại, trạng thái xử lý và phần cần theo dõi tiếp. |
| Sao lưu & phục hồi | Kiểm tra bản sao lưu, vị trí lưu, khả năng dùng để khôi phục và thử phục hồi khi thuộc phạm vi. | Bằng chứng sao lưu/phục hồi và phương án quay lại khi cần. |
Sáu điều cần chốt trước khi ký dịch vụ bảo mật website
Khi nhận báo giá, doanh nghiệp nên kiểm tra phạm vi công việc (SOW) gồm:
- Tài sản: website, hosting, tên miền, WAF và log nào được kiểm tra?
- Kiểu dịch vụ: khảo sát một lần, gia cố, giám sát định kỳ hay ứng cứu?
- Quyền quyết định: ai duyệt đổi tài khoản, plugin hoặc cấu hình?
- An toàn khi sửa: có backup, kiểm thử và phương án quay lại (rollback)?
- Bằng chứng: khách nhận gì sau xử lý, ai xác nhận hạng mục còn mở?
- Hỗ trợ: chu kỳ báo cáo, giờ phản hồi nếu cam kết và phí ngoài phạm vi?
Đọc Checklist bảo mật WordPress cho doanh nghiệp nếu cần danh sách kiểm soát kỹ thuật chi tiết.
Mẫu nhật ký rủi ro và bằng chứng xử lý bảo mật
Bảng dưới đây là mẫu cấu trúc minh họa, không phải vấn đề của một khách hàng cụ thể. Mục tiêu là biến kết luận “đã rà bảo mật” thành các bằng chứng có thể đọc lại, giao người phụ trách và xác minh sau khi xử lý.
| Tình huống minh họa | Ưu tiên | Cách xử lý | Bằng chứng xác minh |
|---|---|---|---|
| Admin không còn người phụ trách | Cao | Thu hồi quyền sau khi được duyệt | Danh sách quyền trước/sau, thử đăng nhập |
| Plugin có cảnh báo đúng phiên bản | Cao | Đánh giá, cập nhật hoặc cô lập có kiểm soát | Phiên bản trước/sau, test chức năng |
| Có backup nhưng chưa thử phục hồi | Trung bình | Thử restore theo phạm vi | Nhật ký phục hồi và dữ liệu đối chiếu |
| WAF báo bất thường lặp lại | Cần xác minh | Phân loại, tránh chặn nhầm khách thật | Sự kiện WAF và kết quả thử lại |
Quy trình triển khai ở mức dịch vụ
| Giai đoạn | Đầu ra chính |
|---|---|
| 1. Tiếp nhận | URL, mức độ quan trọng với kinh doanh, hiện trạng, quyền truy cập và vấn đề ưu tiên. |
| 2. Rà hiện trạng | Tài sản, quyền kiểm soát, phiên bản, điểm phơi nhiễm, sao lưu và cảnh báo hiện có. |
| 3. Xếp hạng rủi ro | Danh sách vấn đề phát hiện có mức độ, bằng chứng, ảnh hưởng và người phụ trách. |
| 4. Xử lý có kiểm soát | Hạng mục cần sửa, bản sao lưu, môi trường thử nghiệm nếu cần và phương án quay lại. |
| 5. Xác minh | Đọc lại cấu hình, kiểm tra chức năng, kiểm tra bảo mật và ghi nhận rủi ro còn lại. |
| 6. Vận hành | Lịch cập nhật, rà quyền, theo dõi cảnh báo, báo cáo và đường chuyển xử lý sự cố. |
Khách hàng nhận được gì sau mỗi đợt kiểm tra?
Tiêu chí nghiệm thu: mỗi vấn đề phải có bằng chứng ban đầu, hành động đã được phê duyệt, kết quả thử lại, người xác nhận và trạng thái còn mở. “Đã quét” không đồng nghĩa “đã sửa”. Các thay đổi ảnh hưởng đăng nhập, form hoặc thanh toán cần có cách quay lại khi phát sinh lỗi.
- Danh sách vấn đề phát hiện có bằng chứng và mức ưu tiên.
- Hạng mục đã xử lý và hạng mục còn mở.
- Rủi ro được chấp nhận hoặc cần dự án riêng.
- Thay đổi kỹ thuật và phương án quay lại khi phù hợp.
- Tình trạng plugin/theme và môi trường hệ thống cần cập nhật hoặc thay thế.
- Trạng thái tài khoản đặc quyền, MFA và thông tin xác thực quan trọng.
- Bằng chứng sao lưu/phục hồi theo phạm vi.
- Khuyến nghị cho kỳ vận hành tiếp theo.
Dịch vụ bảo mật khác bảo trì website thế nào?
Bảo trì website thường tập trung vào cập nhật, sao lưu, lỗi vận hành và một phần vệ sinh bảo mật. Dịch vụ bảo mật đi sâu hơn vào quyền truy cập, lỗ hổng, cảnh báo, bằng chứng xử lý và đường chuyển sang xử lý sự cố khi phát hiện dấu hiệu bị xâm nhập.
Dịch vụ này không mặc định bao gồm gì?
- Kiểm thử xâm nhập (pentest) hoặc rà mã nguồn chuyên sâu.
- Trung tâm vận hành an ninh (SOC) có người trực 24/7.
- Điều tra số hoặc yêu cầu pháp lý.
- Hạ tầng chống DDoS chuyên dụng quy mô lớn nếu chưa xác định phạm vi riêng.
- Chứng nhận tuân thủ hoặc cam kết đạt một tiêu chuẩn cụ thể.
- Phát triển lại toàn bộ mã nguồn/plugin lỗi.
- Làm sạch một sự cố phức tạp nếu chưa chuyển sang phạm vi xử lý sự cố bảo mật.
Nếu website đang có cửa hậu, tài khoản quản trị lạ, chuyển hướng độc hại hoặc mã độc tái xuất hiện, nên ưu tiên xử lý website bị hack trước khi quay lại bảo mật định kỳ.
Báo giá dịch vụ bảo mật website phụ thuộc những gì?
Báo giá phụ thuộc số website, plugin/theme, tài khoản, tích hợp, hosting, quyền truy cập, rủi ro và khả năng sao lưu/phục hồi. Cần phân biệt khảo sát một lần, gia cố/khắc phục, giám sát định kỳ và ứng cứu khi bị hack vì đầu ra khác nhau. Trước khi ký, hãy hỏi rõ việc bao gồm, chi phí phát sinh, lịch báo cáo, thời gian phản hồi và bảo hành nếu được thỏa thuận. Trang này không tự công bố mức giá hoặc SLA cố định.
Câu hỏi thường gặp
Cài một plugin bảo mật có đủ không?
Không. Plugin chỉ là một lớp kiểm soát. Bảo mật còn liên quan đến quyền sở hữu, tài khoản, cập nhật, sao lưu, giám sát, xử lý lỗ hổng và khả năng phản ứng khi có sự cố.
Có thể cam kết website không bao giờ bị hack không?
Không. Không có biện pháp nào loại bỏ hoàn toàn rủi ro. Cam kết phù hợp nên tập trung vào phạm vi kiểm soát, cách phát hiện, xử lý, phục hồi và bằng chứng vận hành.
Có bắt buộc dùng WAF không?
Không cho mọi website. WAF là một lớp bảo vệ cần đánh giá theo kiến trúc, lưu lượng và rủi ro. Nếu nhu cầu chính là WAF/DDoS, xem dịch vụ triển khai WAF và chống DDoS.
Giám sát bảo mật có tự sửa mọi lỗ hổng hoặc malware không?
Không. Phát hiện cảnh báo và khắc phục sự cố là hai công việc khác nhau. Xem dịch vụ giám sát bảo mật nếu cần theo dõi định kỳ.
Gửi website để xác định phạm vi bảo mật
Để tư vấn phạm vi, hãy gửi URL, nền tảng/hosting, tình trạng backup, lịch sử sự cố, chức năng quan trọng và vấn đề hiện tại. Không gửi mật khẩu, token, API key hay log chứa dữ liệu khách hàng qua form công khai; quyền truy cập cần được cấp qua kênh an toàn sau khi thống nhất công việc.
Gửi website để rà phạm vi bảo mật
Nguồn tự kiểm chứng: WordPress – Hardening WordPress (giảm rủi ro, gia cố); OWASP Vulnerability Management Guide (lỗ hổng, xử lý và xác minh); NIST Cybersecurity Framework 2.0 (quản trị rủi ro). Mẫu SOW và nhật ký trong bài là hướng dẫn tham khảo, không phải chứng nhận từ các tổ chức trên.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.