


Bảo mật website doanh nghiệp trong gói bảo trì phải được mô tả bằng phạm vi, người chịu trách nhiệm, bằng chứng nghiệm thu và điểm chuyển cấp rõ ràng. Một plugin bảo mật, lịch quét malware hay câu cam kết “chống hack” không đủ để chứng minh website đang được kiểm soát.
Gói bảo trì nên bao gồm gì?
Gói bảo trì nên nêu rõ 8 nhóm: inventory, vá lỗi theo rủi ro, tài khoản/quyền, backup có thử khôi phục, hardening, monitoring/cảnh báo, kiểm thử chức năng và ứng phó sự cố. Với mỗi nhóm cần có phạm vi – người chịu trách nhiệm – bằng chứng – thời điểm rà lại. Pentest, SOC có người trực 24/7, forensic hoặc cleanup sau hack không mặc định nằm trong gói.
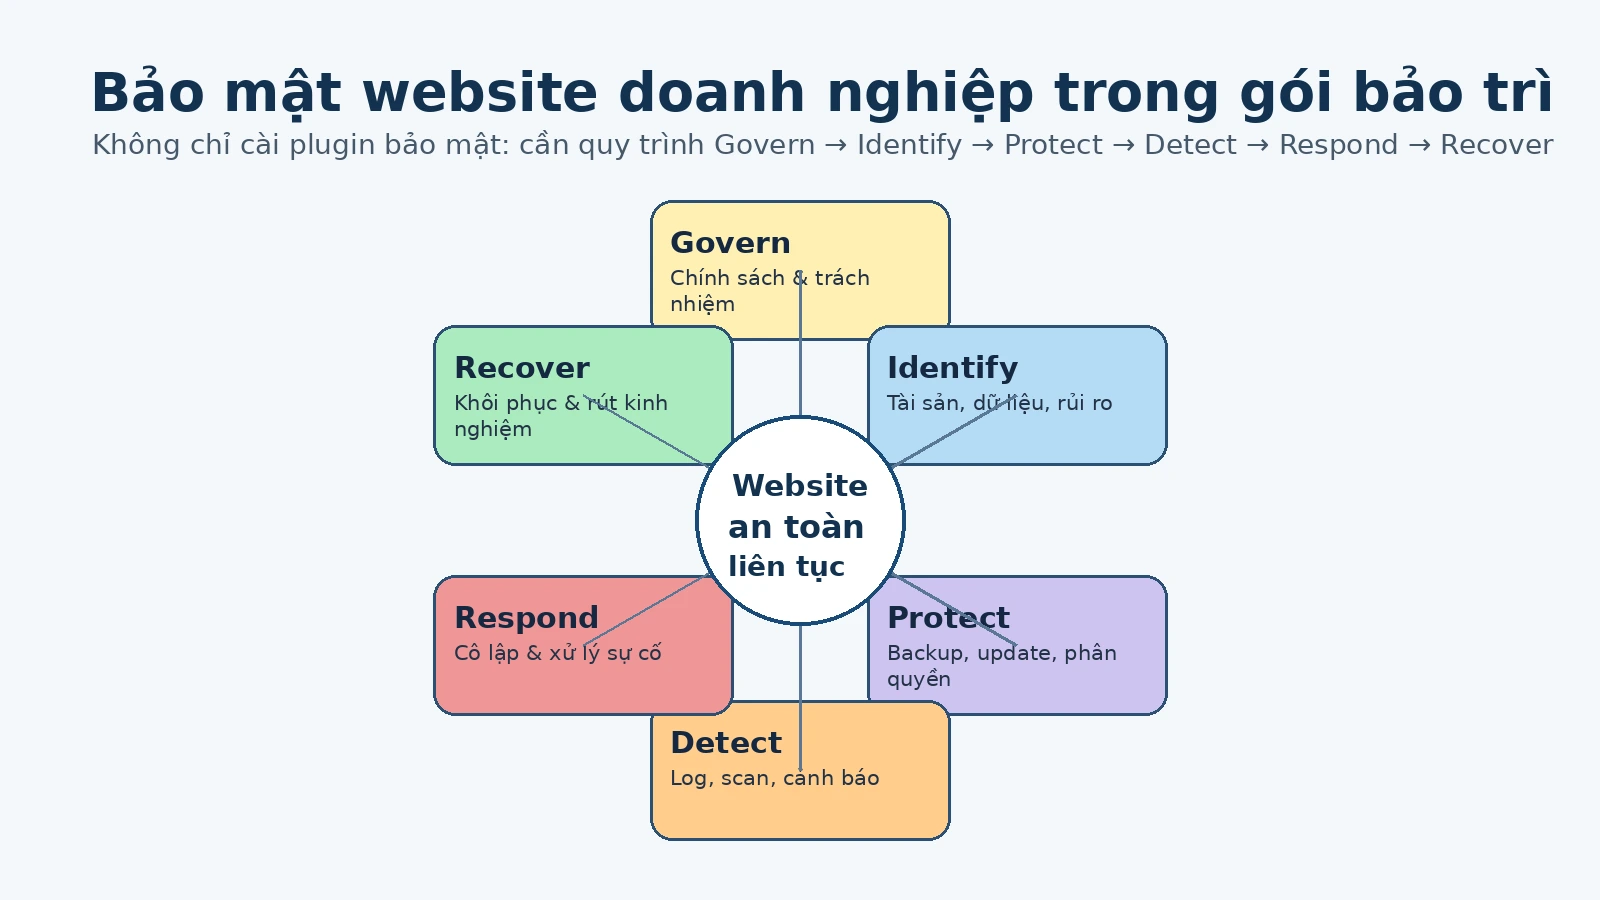
Bảo mật trong gói bảo trì nên được hiểu thế nào?
Mục tiêu thực tế là giảm xác suất và tác động của sự cố, đồng thời rút ngắn thời gian phát hiện và phục hồi. Hướng dẫn hardening chính thức của WordPress cũng nhấn mạnh bảo mật là giảm rủi ro chứ không phải loại bỏ hoàn toàn rủi ro.
NIST Cybersecurity Framework 2.0 cung cấp sáu chức năng Govern, Identify, Protect, Detect, Respond và Recover. OWASP Top 10 2025 là tài liệu nhận thức về các rủi ro ứng dụng web quan trọng. Hai nguồn này giúp định hướng, nhưng không thay thế inventory, threat context và assessment riêng của website.
Tám nhóm kiểm soát cốt lõi
| Nhóm kiểm soát | Phạm vi cần ghi rõ | Bằng chứng nghiệm thu |
|---|---|---|
| 1. Asset & attack surface | Domain, DNS, hosting, admin, staging, CMS/plugin/theme, API, vendor | Inventory có owner, version và trạng thái public/private |
| 2. Vulnerability & update | Nguồn cảnh báo, cách ưu tiên, test và rollback | Danh sách đã vá, trì hoãn hoặc thay thế kèm lý do |
| 3. Account & access | Tài khoản riêng, MFA, role, quyền tạm và offboarding | Account/role list, MFA state, quyền đã thu hồi |
| 4. Backup & recovery | Phạm vi, tần suất, retention, nơi lưu, RPO/RTO mục tiêu | Bản sao ở kho độc lập, restore test có ngày và RPO/RTO đo được |
| 5. Hardening & configuration | HTTPS, secret, file permission, admin, staging, dịch vụ không cần thiết | Baseline, deviation và action owner |
| 6. Monitoring & logs | Tín hiệu, retention, người nhận và khung giờ trực | Thử sự kiện → gửi alert → người nhận xác nhận → xử lý/chuyển cấp |
| 7. Application checks | Login, form, upload, payment, API và quyền theo vai trò/bản ghi | PASS/FAIL cả ca được phép và bị từ chối; không mặc định là pentest |
| 8. Incident & recovery | Tiêu chí incident, contact, containment, restore và escalation | Runbook, severity map và phạm vi hỗ trợ |
Đối với WordPress, xem thêm Hardening WordPress và checklist bảo mật WordPress doanh nghiệp. Checklist chỉ có ý nghĩa khi mỗi mục có trạng thái, bằng chứng và người xử lý.
Ưu tiên bản vá theo rủi ro, không chỉ theo lịch
“Cập nhật mỗi tháng” không đủ nếu thành phần public-facing đang bị khai thác hoặc có đường chiếm admin. CISA Known Exploited Vulnerabilities Catalog hỗ trợ ưu tiên rủi ro, nhưng phải xác minh sản phẩm, phiên bản và mức phơi lộ thực tế trước khi kết luận website bị ảnh hưởng. Mỗi quyết định vá, giảm thiểu hoặc trì hoãn cần owner và lý do.
| Mức ưu tiên | Tín hiệu | Hành động |
|---|---|---|
| Khẩn cấp | Đã bị khai thác; public-facing; có đường chiếm quyền, thực thi mã hoặc rò dữ liệu | Xác minh ảnh hưởng, cô lập/mitigate, backup, vá và kiểm tra dấu hiệu compromise |
| Cao | Exploit khả dụng, quyền truy cập rộng hoặc tài sản kinh doanh quan trọng | Lập change window sớm, test chức năng và rollback |
| Kế hoạch | Rủi ro thấp hơn, cần phụ thuộc hoặc thay đổi lớn | Ghi residual risk, owner và thời hạn đã thống nhất |
| Không áp dụng | Version/component không bị ảnh hưởng hoặc control khác đã loại bỏ exposure | Lưu bằng chứng, không chỉ đóng alert bằng nhận định |
Quy trình chi tiết nằm tại bài cập nhật plugin WordPress an toàn. Bản vá phải đi cùng backup, kiểm tra tương thích, change log và rollback point; tự động cập nhật không loại bỏ trách nhiệm theo dõi kết quả.
Backup chỉ đạt khi phục hồi được
Thông báo “backup thành công” chỉ cho thấy job chạy, chưa chứng minh dữ liệu phục hồi được. Gói bảo trì cần nêu database, uploads, code/config thuộc cùng điểm backup; bản sao độc lập ở đâu, giữ bao lâu, ai truy cập và lần thử restore trên staging nào. Đối chiếu kết quả thử với RPO/RTO mục tiêu.
- RPO mục tiêu: khoảng thời gian mất dữ liệu tối đa chấp nhận được khi phục hồi (khác số bản ghi bị mất).
- RTO mục tiêu: thời gian mục tiêu để đưa dịch vụ trở lại.
- Restore test: kiểm tra đăng nhập, dữ liệu, media, form, thanh toán/API và quyền sau khôi phục.
- Independence: bản sao không nên cùng phụ thuộc duy nhất với website đang bảo vệ.
Xem hướng dẫn backup website và kiểm tra restore. Với thay đổi có rủi ro, phải xác định rõ bản backup nào là rollback point trước khi triển khai.
Quản lý quyền và cấu hình phòng ngừa
Mỗi quản trị viên cần tài khoản riêng, MFA và quyền tối thiểu. Rà nhân sự nghỉ việc, quyền vendor có hạn, credential dùng chung; sau thu hồi cần thử quyền còn hiệu lực qua phiên đăng nhập, API/token và tài khoản tích hợp nếu có. Không chỉ ẩn nút quản trị rồi coi là đã chặn truy cập.
Tham khảo MFA là gì, 2FA cho WordPress và quản lý quyền admin WordPress. WAF có thể giảm một phần lưu lượng độc hại nhưng không sửa code lỗi hoặc thay thế cập nhật; xem WAF cho website doanh nghiệp.
Khi nào alert phải chuyển thành incident?
| Tình huống | Maintenance có thể xử lý | Cần chuyển cấp |
|---|---|---|
| Component lỗi thời, certificate sắp hết hạn | Vá/gia hạn theo change process | Khi có dấu hiệu khai thác hoặc gián đoạn lớn |
| Backup fail, monitoring mất tín hiệu | Khôi phục job, đối chiếu bản sao và thử đường gửi cảnh báo | Khi không có điểm khôi phục tin cậy hoặc nguồn log/alert mất quá giới hạn đã thống nhất |
| Account cũ hoặc quyền sai | Thu hồi và rà soát access | Khi account đã đăng nhập hoặc thực hiện hành động lạ |
| Admin lạ, file bị chèn, backdoor, redirect bất thường | Không nên chỉ “xóa file rồi đóng ticket” | Kích hoạt incident response, bảo toàn bằng chứng, containment và recovery |
| Dữ liệu bị thay đổi/rò rỉ nghi ngờ | Không thuộc xử lý bảo trì thông thường | Chuyển đội an toàn thông tin, pháp lý và owner liên quan |
Khi đã có dấu hiệu compromise, dùng quy trình xử lý website bị hack. Với malware/backdoor, xem quy trình làm sạch malware/backdoor; nếu website chuyển sang URL lạ, dùng hướng dẫn chẩn đoán redirect bất thường. Monitoring và quét là tín hiệu phát hiện, không phải bằng chứng hệ thống sạch tuyệt đối; xem thêm Website Security Monitoring, lịch quét malware theo rủi ro và cách phát hiện backdoor WordPress.
Hạng mục nào cần báo giá riêng?
| Hạng mục | Vì sao cần scope riêng |
|---|---|
| Pentest/code review sâu | Cần phương pháp, phạm vi, môi trường và chuyên môn riêng |
| Cleanup website bị hack | Cần điều tra, khôi phục, vá root cause và theo dõi sau sự cố |
| Forensic/pháp lý | Cần bảo toàn bằng chứng và quy trình chuyên biệt |
| SOC hoặc trực 24/7 | Cần nhân sự, công cụ, SLA và escalation riêng |
| WAF/CDN/DDoS nâng cao | Có license, tuning và kiến trúc riêng |
| Phát triển lại code lỗi | Là thay đổi sản phẩm, không chỉ maintenance |
| Compliance/chứng nhận | Cần framework, evidence và phạm vi đánh giá riêng |
Loại trừ rõ không phải né trách nhiệm. Nó giúp khách hàng biết lúc nào gói bảo trì dừng và năng lực chuyên môn khác phải bắt đầu.
Nghiệm thu gói bảo trì bằng evidence pack
- Inventory tài sản, version, owner và account đã cập nhật.
- Backup set gần nhất thực sự lưu được; restore test có ngày, phạm vi, RPO/RTO đo được so với mục tiêu.
- Danh sách component đã vá, trì hoãn hoặc thay thế cùng lý do.
- Account/quyền đã cấp, thu hồi và trạng thái MFA.
- Alert có mã sự kiện, người tiếp nhận/xác nhận, trạng thái xử lý và bằng chứng chuyển cấp/đóng.
- Monitoring/logging được thử đường gửi–nhận; ghi khung giờ trực, người dự phòng và cách báo khi nguồn log ngừng gửi.
- Test case chức năng và security theo scope có PASS/FAIL.
- Residual risk, workaround, owner và mốc review.
- Change log và rollback point cho thay đổi kỹ thuật.
Cách đọc cam kết bảo mật trong báo giá
| Cụm từ | Câu hỏi cần làm rõ |
|---|---|
| “Quét mã độc định kỳ” | Công cụ, phạm vi, tần suất, ai xác minh và xử lý finding? |
| “Chống hack” | Control nào, giới hạn gì, trách nhiệm mỗi bên? |
| “Giám sát 24/7” | Công cụ tự theo dõi hay có người trực; kênh nhận, khung giờ, người dự phòng và thời điểm xác nhận? |
| “Backup an toàn” | Phạm vi, retention, nơi lưu, RPO/RTO và restore test? |
| “SLA sự cố” | Acknowledge, triage, containment và recovery đo riêng từ mốc nào, trong giờ hỗ trợ nào; có loại trừ và người duyệt? |
Trước khi ký, đối chiếu các điều khoản hợp đồng bảo trì website. Nếu đang cân nhắc mô hình vận hành, xem bảo mật website: tự làm hay thuê dịch vụ.
Kết luận
Trước khi ký nghiệm thu, hãy kiểm tra bốn câu hỏi: kiểm soát nào thực sự chạy, ai phụ trách, bằng chứng có ngày và kết quả nào, khi nào chuyển incident/specialist? Mục chưa kiểm chứng phải ghi rõ owner và hạn xử lý, không đánh dấu hoàn tất vì có plugin hoặc log. Bảo mật giảm rủi ro và hỗ trợ phục hồi; không gói nào bảo đảm tuyệt đối.
Nguồn chính thức, kiểm tra ngày 07/10/2026: NIST CSF 2.0; OWASP Top 10 2025; CISA Known Exploited Vulnerabilities Catalog; WordPress Hardening Guide.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.