


Zero Trust là cách bảo vệ hệ thống theo nguyên tắc không mặc định tin cậy một tài khoản hay thiết bị chỉ vì đang ở mạng nội bộ. Mỗi lần truy cập tài nguyên quan trọng phải được xác thực và cấp đúng quyền. Cách này phù hợp khi doanh nghiệp dùng dịch vụ cloud (máy chủ trên mạng), SaaS (phần mềm thuê qua Internet), API (kết nối phần mềm) hoặc làm việc từ xa.
Hiểu nhanh: Zero Trust không có nghĩa bỏ tường lửa (firewall) hay mạng kết nối riêng (VPN). Hãy bắt đầu từ tài khoản quản trị, MFA (xác minh đăng nhập bằng nhiều yếu tố), danh sách quyền truy cập và ứng dụng chứa dữ liệu quan trọng. Bật MFA mới là một phần, không phải đã hoàn thành Zero Trust.
Zero Trust là gì?
Theo NIST SP 800-207, Zero Trust chuyển trọng tâm từ ranh giới mạng sang bảo vệ từng tài nguyên. Xác thực và cấp quyền cần diễn ra trước khi cấp phiên truy cập; chính sách có thể xét thêm trạng thái thiết bị và nguy cơ. Ví dụ giả định: nhân viên nghỉ việc nhưng tài khoản vẫn xem được dữ liệu khách hàng — ở trong mạng công ty cũng không khiến quyền này trở nên hợp lệ.

| Nguyên tắc | Áp dụng thực tế |
|---|---|
| Xác minh rõ ràng | Đánh giá danh tính, MFA, trạng thái thiết bị, vị trí, rủi ro và ngữ cảnh truy cập. |
| Quyền tối thiểu | Chỉ cấp đúng quyền, đúng tài nguyên và đúng thời gian cần thiết. |
| Giả định có thể xảy ra xâm nhập | Hạn chế khả năng lan rộng khi một tài khoản hoặc thiết bị bị chiếm. |
| Theo dõi liên tục | Ghi log, phát hiện đăng nhập bất thường và rà quyền định kỳ. |
| Bảo vệ dữ liệu theo mức độ quan trọng | Phân loại dữ liệu để đặt yêu cầu kiểm soát, backup và mã hóa phù hợp. |
Vì sao firewall và VPN một mình không còn đủ?
Firewall vẫn lọc lưu lượng mạng; VPN vẫn giúp kết nối từ xa. Nhưng chúng không tự ngăn được người có tài khoản bị lừa lấy mật khẩu (*phishing*), quyền VPN quá rộng hoặc tài khoản nhà cung cấp còn hiệu lực sau bàn giao. Với dữ liệu nằm ở SaaS, cần xét người nào, thiết bị nào và ứng dụng nào được phép truy cập, thay vì chỉ kiểm tra kết nối mạng.
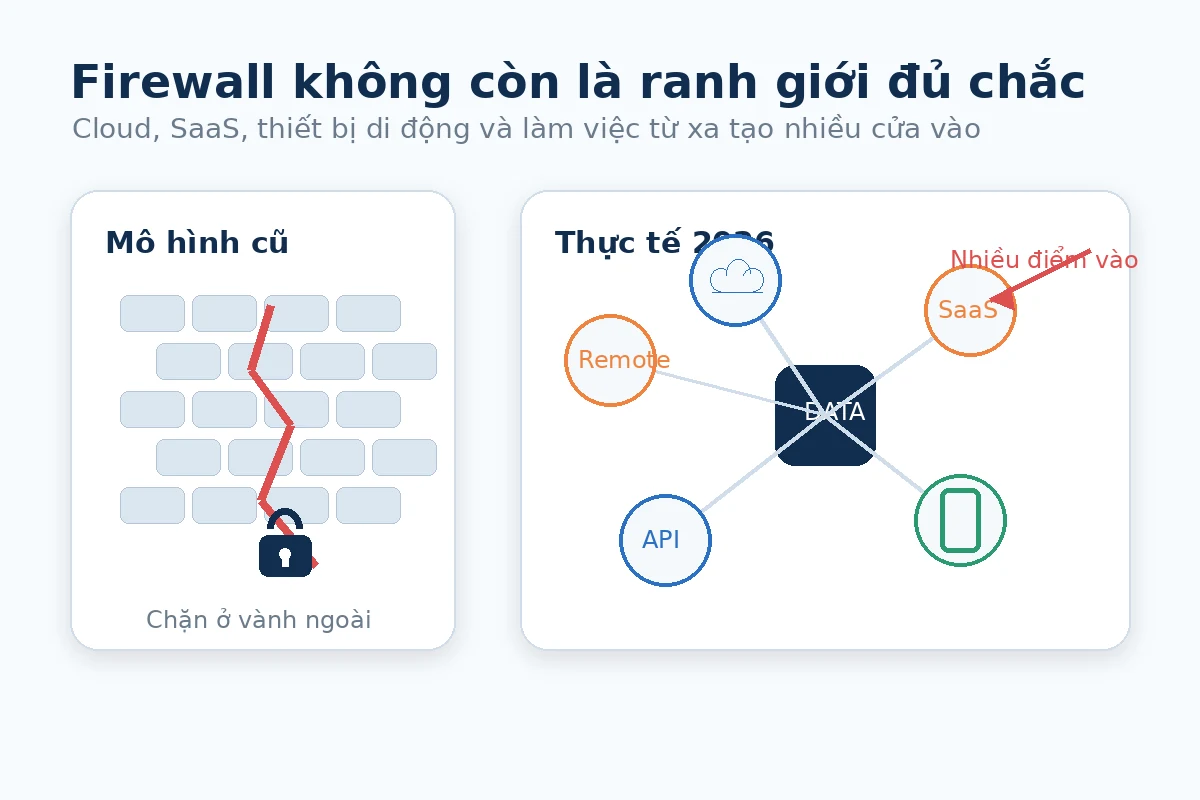
| Thành phần | Vai trò | Giới hạn khi dùng riêng |
|---|---|---|
| Firewall | Kiểm soát lưu lượng mạng ở biên hoặc giữa các vùng. | Không đủ khi tài khoản hợp lệ bị lạm dụng hoặc tài nguyên nằm trên cloud. |
| VPN | Tạo kết nối từ xa vào mạng nội bộ. | Có thể mở quyền quá rộng nếu không giới hạn theo ứng dụng và vai trò. |
| WAF | Bảo vệ request tới website hoặc API công khai. | Không thay thế kiểm soát danh tính, thiết bị và quyền dữ liệu. |
| Zero Trust | Đặt chính sách truy cập theo danh tính, ngữ cảnh và quyền tối thiểu. | Cần inventory, owner rõ ràng và vận hành liên tục. |
Nếu có website hoặc API (kết nối giữa các ứng dụng) công khai, xem WAF là gì. WAF là lớp lọc yêu cầu vào ứng dụng web; nó hỗ trợ bảo vệ website nhưng không thay quyền truy cập dữ liệu và quản lý tài khoản theo Zero Trust.
Zero Trust không phải một sản phẩm duy nhất
Zero Trust là cách thiết kế và vận hành, không phải một sản phẩm phải mua. Tùy nhu cầu, doanh nghiệp có thể dùng SSO (đăng nhập một lần cho nhiều ứng dụng), MFA (xác minh nhiều yếu tố), EDR (phát hiện nguy cơ trên máy tính), kiểm soát chia sẻ dữ liệu (DLP), WAF và nhật ký truy cập. Các công cụ chỉ có ích khi xác định được tài sản, quyền cần cấp và người chịu trách nhiệm theo dõi.
Trong khảo sát ViB do Zscaler đặt hàng, công bố tháng 01/2025, 81% người trả lời cho biết đang triển khai, dự định triển khai hoặc đã triển khai Zero Trust. Đây là số liệu từ một mẫu khảo sát do nhà cung cấp thương mại công bố, không có nghĩa 81% doanh nghiệp trên thế giới đã hoàn tất Zero Trust; không dùng con số này để quyết định mua sản phẩm.
Doanh nghiệp nên bắt đầu từ đâu?
| Ưu tiên | Việc cần làm | Kết quả cần có |
|---|---|---|
| Danh tính | Bật MFA cho email, cloud, hosting, CRM, tài chính và tài khoản quản trị. | Danh sách tài khoản quan trọng đã bật MFA và owner chịu trách nhiệm. |
| Quyền truy cập | Rà admin, vendor, tài khoản cũ và tài khoản dùng chung; áp dụng phân quyền theo vai trò. | Thu hồi quyền thừa, tài khoản cá nhân thay cho tài khoản chung. |
| Ứng dụng | Liệt kê SaaS, ứng dụng nội bộ, API và hệ thống public. | Mỗi ứng dụng có owner, nhóm người dùng và mức độ quan trọng. |
| Thiết bị | Xác định thiết bị nào được phép truy cập dữ liệu nhạy cảm. | Yêu cầu tối thiểu về cập nhật, khóa màn hình, mã hóa và bảo vệ endpoint. |
| Dữ liệu | Phân loại dữ liệu khách hàng, tài chính, hợp đồng và bí mật kỹ thuật. | Quy định nơi lưu, chia sẻ, backup và cấp quyền cho từng nhóm dữ liệu. |
Đừng mua nền tảng trước khi có danh mục: tài sản nào quan trọng, ai đang giữ quyền quản trị, dữ liệu nào nhạy cảm và nhà cung cấp nào còn quyền truy cập. Lộ trình 90 ngày dưới đây là mẫu tham khảo, không phải yêu cầu bắt buộc của NIST. Mỗi giai đoạn nên có người phụ trách, danh sách công việc và bằng chứng đã kiểm tra.
Lộ trình 90 ngày gọn và thực tế
| Thời hạn | Việc ưu tiên | Bằng chứng hoàn thành |
|---|---|---|
| 30 ngày đầu | Inventory tài sản; MFA; bỏ tài khoản dùng chung; thu hồi quyền cũ. | Danh sách tài sản, quyền admin và tỷ lệ MFA cho tài khoản quan trọng. |
| Ngày 31–60 | Chọn 3–5 ứng dụng quan trọng; rà quyền theo vai trò; đặt yêu cầu thiết bị và log truy cập. | Ma trận quyền, owner ứng dụng và kế hoạch xử lý quyền ngoại lệ. |
| Ngày 61–90 | Cảnh báo đăng nhập bất thường; rà vendor; diễn tập account takeover hoặc sự cố website. | Log có thể tra cứu, danh sách vendor và kịch bản ứng cứu đã thử. |
Với website có cổng đăng nhập hoặc thu thập dữ liệu khách hàng, hãy đối chiếu thêm checklist bảo mật website có cổng web công khai. Nếu có dấu hiệu bị chèn mã độc, mất quyền quản trị hoặc truy cập bất thường, ưu tiên xử lý sự cố website bị hack trước.
Các lỗi làm Zero Trust thất bại
- Mua công cụ trước khi biết tài sản, dữ liệu và luồng truy cập nào cần bảo vệ.
- Bật MFA nhưng vẫn chia sẻ tài khoản quản trị hoặc để quyền cũ tồn tại.
- Triển khai chính sách quá gắt khiến nhân viên tìm cách bỏ qua kiểm soát.
- Không có owner xem log, xử lý ngoại lệ và rà soát quyền định kỳ.
- Xem Zero Trust là dự án một lần thay vì một cách vận hành liên tục.
FAQ
Zero Trust có thay thế firewall không?
Không. Firewall vẫn cần thiết. Zero Trust bổ sung chính sách xác minh và cấp quyền theo danh tính, thiết bị, ứng dụng, dữ liệu và ngữ cảnh.
Bật MFA có phải đã triển khai Zero Trust?
Chưa. MFA (xác minh bằng nhiều yếu tố) giúp giảm rủi ro đăng nhập trái phép, nhưng Zero Trust còn yêu cầu cấp quyền tối thiểu, kiểm soát thiết bị, bảo vệ dữ liệu và xem xét truy cập bất thường. Cần rà lại quyền khi nhân sự hoặc công việc thay đổi.
Doanh nghiệp nhỏ có cần Zero Trust không?
Có thể áp dụng từng phần, không cần thay toàn bộ hệ thống. Hãy bắt đầu với MFA cho email và tài khoản quản trị, thu hồi quyền nhân viên hoặc nhà cung cấp đã nghỉ, sao lưu và kiểm tra nhật ký truy cập của hệ thống quan trọng.
Kết luận
Zero Trust không phải “không tin ai” hay lý do loại bỏ firewall, VPN. Điểm cốt lõi là xác minh đúng người và thiết bị, cấp đúng quyền đối với từng tài nguyên, rà lại khi điều kiện thay đổi. Doanh nghiệp nhỏ nên bắt đầu bằng tài khoản quan trọng và quyền truy cập, đánh giá kết quả rồi mở rộng dần, không coi một công cụ hay lộ trình 90 ngày là chứng nhận an toàn.
Nguồn tham khảo
- NIST SP 800-207 — Zero Trust Architecture
- Microsoft — Zero Trust as a security foundation
- Zscaler — khảo sát về mức độ quan tâm và áp dụng Zero Trust năm 2025
- NIST SP 1800-35 (2025) — Hướng dẫn thực hành triển khai Zero Trust
- CISA — Mô hình trưởng thành Zero Trust phiên bản 2

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.