


Checklist ATTT cấp độ 2 giúp kiểm tra hồ sơ, biện pháp bảo vệ và bằng chứng đang có. Không chỉ đánh dấu “đã làm”: mỗi việc cần người kiểm tra, kết quả, bằng chứng và hướng khắc phục nếu chưa đạt.
Bài dành cho hệ thống đang rà yêu cầu cấp độ 2. Nếu chưa rõ cấp độ, đọc hướng dẫn xác định cấp độ hoặc 5 bước tự đánh giá ATTT; nếu sắp kiểm tra, xem hồ sơ thanh tra ATTT.
Đọc nhanh: Rà 5 nhóm: hồ sơ/phạm vi; chính sách và tài khoản; mạng, máy chủ, ứng dụng, dữ liệu; sao lưu, giám sát, ứng cứu; kiểm tra và bằng chứng. Đây là công cụ tự rà, không thay kết luận thẩm định hoặc phê duyệt.
Căn cứ pháp lý cần đối chiếu tại 31/10/2026
Nghị định 331/2026/NĐ-CP hiệu lực 19/08/2026: Điều 29 nêu phương án bảo đảm an ninh mạng, Điều 30 phân nhóm yêu cầu quản lý và kỹ thuật, Điều 39 quy định chuyển tiếp cho trường hợp phù hợp. Không mặc định mọi hồ sơ cũ đều mất hiệu lực.
TCVN 14423:2026 hiện còn hiệu lực, thay TCVN 11930:2017. Các yêu cầu chi tiết phải tra đúng tiêu chuẩn; không tự đặt mã kiểm soát. Nghị định 85/2016 và Thông tư 12/2022 cần đối chiếu hiệu lực, phạm vi và chuyển tiếp trước khi áp dụng.
Cách dùng checklist: 4 trạng thái và 5 thông tin
Với mỗi việc, chọn Đạt / Chưa đạt / Chưa kiểm tra / Không áp dụng. Ghi người phụ trách, ngày kiểm tra, bằng chứng và hạn xử lý. “Đạt” phải được kiểm chứng; “Không áp dụng” cần lý do. Không gửi mật khẩu hoặc dữ liệu nhạy cảm trong bảng.
| Trạng thái | Khi nào dùng | Bước tiếp theo |
|---|---|---|
| Đạt | Đã đối chiếu đúng yêu cầu và có bằng chứng | Lưu bản ghi, đặt lịch kiểm tra lại |
| Chưa đạt | Có thiếu sót đã xác nhận | Chỉ định người sửa và hạn kiểm tra lại |
| Chưa kiểm tra | Chưa có kết quả hoặc chưa được quyền kiểm tra | Giao người kiểm tra, chưa kết luận |
| Không áp dụng | Có căn cứ loại trừ phù hợp | Ghi lý do, phạm vi và người duyệt |
1. Hồ sơ và phạm vi hệ thống
Trước tiên thống nhất hệ thống gồm những gì: website, API (kết nối giữa phần mềm), máy chủ, dữ liệu, hạ tầng thuê ngoài và người quản trị. Sơ đồ phải khớp cấu hình đang chạy.
- Danh mục hệ thống, chủ quản, người vận hành và nhà cung cấp.
- Mô tả chức năng, người dùng, dữ liệu và sơ đồ kết nối.
- Căn cứ cấp độ và phương án bảo vệ tương ứng.
- Sơ đồ, tên miền, máy chủ được đối chiếu với thực tế.
Lưu danh mục tài sản, sơ đồ và hồ sơ có người xác nhận. Nếu đang làm từ đầu, xem hồ sơ đề xuất cấp độ là gì và quy trình lập hồ sơ.
2. Chính sách, nhân sự và tài khoản
Điều 30 bao gồm chính sách, nhân sự, thiết kế, vận hành và quản lý rủi ro. Cần xác định rõ ai có quyền quản trị, ai duyệt thay đổi và ai nhận cảnh báo, không chỉ kiểm tra phần mềm đã cài.
- Có chính sách được duyệt và người tiếp nhận báo sự cố.
- Mỗi quản trị viên có tài khoản riêng; cấp, rà và thu hồi quyền.
- Bật xác minh hai bước khi phù hợp; xem MFA là gì.
- Có quy trình cập nhật, thử sau thay đổi và khôi phục cấu hình cũ khi lỗi.
Bằng chứng: quyết định phân công, danh sách quyền đã che dữ liệu nhạy cảm, biên bản rà quyền và phiếu thay đổi. Quyền quản trị đặc biệt cần lý do rõ ràng.
3. Kiểm soát kỹ thuật: mạng, máy chủ, ứng dụng, dữ liệu
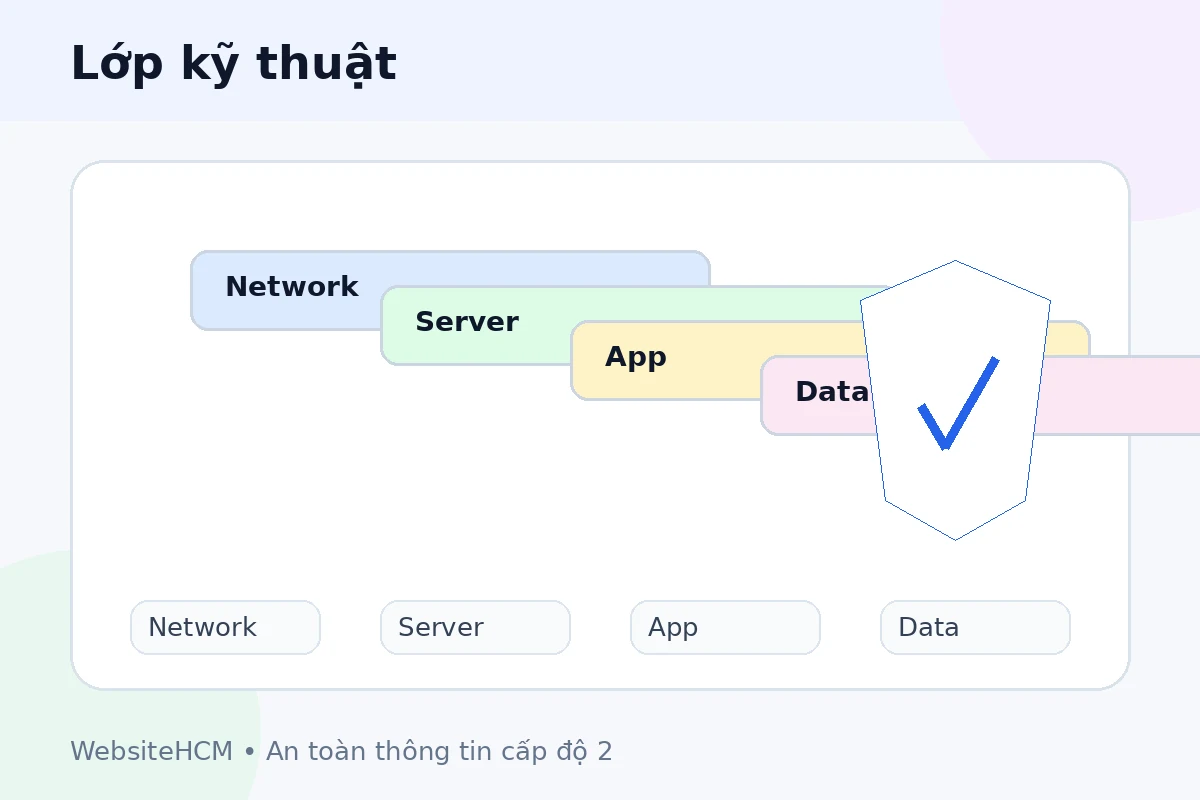
Điều 30 chia kỹ thuật thành mạng, máy chủ, ứng dụng và dữ liệu. Tự rà bằng các câu hỏi bên dưới, nhưng yêu cầu chi tiết phải tra tiêu chuẩn và phương án áp dụng cho hệ thống.
| Lớp | Câu hỏi kiểm tra | Bằng chứng gợi ý |
|---|---|---|
| Mạng | Đường truy cập và cổng không cần thiết đã được giới hạn? | Sơ đồ vùng, quy tắc tường lửa đã duyệt |
| Máy chủ | Có cập nhật, tắt dịch vụ thừa, quản lý quyền quản trị? | Danh sách bản vá, cấu hình, nhật ký thay đổi |
| Ứng dụng | Có thử đăng nhập, phân quyền, tải tệp, API và lỗi chức năng? | Biên bản kiểm thử được phép, phiếu sửa lỗi |
| Dữ liệu | Ai được xem, sửa, xuất, sao lưu và khôi phục? | Ma trận quyền, kết quả thử phục hồi |
Hệ thống có cổng web hoặc API công khai nên xem checklist bảo mật website; cần phân vùng mạng xem kiến trúc cấp độ 2. WAF và chống DDoS không thay sửa lỗi ứng dụng hoặc phân quyền.
4. Sao lưu, giám sát và ứng cứu sự cố
Sao lưu (backup) là tạo bản dữ liệu dự phòng; phải thử khôi phục (restore) để biết có lấy lại được dữ liệu. Nhật ký (log) ghi hoạt động hệ thống; cần có người xem và xử lý cảnh báo.
- Lưu ngày sao lưu, nơi lưu, quyền truy cập và kết quả thử khôi phục.
- Theo dõi đăng nhập, thay đổi quyền và lỗi bất thường.
- Cảnh báo đến đúng người và có liên lạc dự phòng.
- Ghi người quyết định cô lập, phục hồi và báo cáo sự cố.
Nếu nghi website đã bị xâm nhập, tham khảo cách xử lý website bị hack hoặc tấn công. Không xóa nhật ký khi chúng có thể là bằng chứng điều tra.
5. Bằng chứng, kiểm tra và nghiệm thu
Chỉ đánh dấu “Đạt” khi có người kiểm tra và kết quả. Có thể dùng biên bản, nhật ký, ảnh cấu hình đã che thông tin mật hoặc kết quả khôi phục. Ảnh chụp một công cụ chưa đủ chứng minh đã hoạt động đúng.
Mẫu bảng giao việc cấp độ 2 có thể áp dụng
Bảng sau dùng để giao việc và lưu bằng chứng, không phải danh mục đủ mọi yêu cầu pháp lý. Đối chiếu Điều 29–30 Nghị định 331/2026 và TCVN 14423:2026; không tự tạo mã kiểm soát.
| Hạng mục & nguồn đối chiếu | Việc cần xác nhận / bằng chứng | Phụ trách | Trạng thái |
|---|---|---|---|
| Phạm vi, hồ sơ (Điều 29) | Sơ đồ, danh mục tài sản, phương án hiện hành | Chủ quản + kỹ thuật | Chưa kiểm tra |
| Chính sách (Điều 30) | Quy chế đã duyệt, lịch rà soát | Chủ quản | Chưa kiểm tra |
| Tài khoản (Điều 30) | Danh sách quyền, xác minh hai bước | Quản trị hệ thống | Chưa kiểm tra |
| Mạng (Điều 30) | Quy tắc cổng, vùng mạng, truy cập từ xa | Kỹ thuật mạng | Chưa kiểm tra |
| Máy chủ (Điều 30) | Bản vá và kiểm tra cấu hình | Quản trị máy chủ | Chưa kiểm tra |
| Ứng dụng (Điều 30) | Kết quả thử phân quyền, chức năng | Đội phát triển | Chưa kiểm tra |
| Dữ liệu (Điều 30) | Ma trận quyền, thử khôi phục | Quản trị dữ liệu | Chưa kiểm tra |
| Giám sát, ứng cứu (Điều 29) | Cảnh báo mẫu, đầu mối và kịch bản | Đội vận hành | Chưa kiểm tra |
Ví dụ giả định: Hai quản trị viên dùng chung tài khoản. Đánh dấu “Chưa đạt”, giao người tạo tài khoản riêng, lưu kết quả rà quyền và đặt ngày kiểm lại. Đây không phải kết quả kiểm tra khách hàng.
Ưu tiên xử lý: không mặc định hoàn thành trong 14 ngày
Không có cam kết chung “14 ngày đạt cấp độ 2”. Khi có dấu hiệu xâm nhập hoặc lộ dữ liệu, ưu tiên ứng cứu. Với thiếu quyền quản trị, sao lưu, bản vá hoặc cảnh báo, phân công xử lý theo rủi ro, rồi kiểm tra lại bằng chứng.
Thời gian làm hồ sơ phụ thuộc hiện trạng; xem hồ sơ cấp độ 2 mất bao lâu. Tự rà checklist không đồng nghĩa hồ sơ đã được phê duyệt.
Khi nào nên thuê đơn vị chuyên môn?
Có thể tự rà tài sản, quyền truy cập, sao lưu và hồ sơ. Nên nhờ chuyên gia khi nhiều nhà cung cấp cùng quản trị, có sự cố, hoặc cần kiểm thử chuyên môn và xác định nghĩa vụ pháp lý.
Xem dịch vụ lập hồ sơ cấp độ, bảo mật cấp độ 2–3 và báo giá triển khai nếu cần hỗ trợ. Không gửi thông tin mật qua biểu mẫu tư vấn.
Câu hỏi thường gặp
Checklist cấp độ 2 gồm những nhóm nào?
Năm nhóm: hồ sơ; quản lý, tài khoản; mạng, máy chủ, ứng dụng, dữ liệu; giám sát, sao lưu, ứng cứu; kiểm tra và bằng chứng. Đối chiếu yêu cầu cho đúng hệ thống.
Có hồ sơ được duyệt thì đã an toàn chưa?
Chưa. Cần kiểm tra cấu hình đang chạy, thử chức năng quan trọng và lưu bằng chứng; hồ sơ không thay vận hành bảo mật.
Doanh nghiệp nhỏ có phải mua đủ bộ công cụ?
Không nhất thiết mua nhiều công cụ. Chọn biện pháp theo cấp độ, rủi ro và phương án duyệt; Điều 30 cho phép xem xét dùng chung giải pháp cấp 1–3 khi phù hợp.
Khi nào rà lại checklist?
Rà theo lịch quản lý và khi đổi máy chủ, ứng dụng, nhà cung cấp, quyền quản trị, dữ liệu hoặc sau sự cố.
Kết luận và nguồn để tự kiểm chứng
Checklist tốt phải chỉ ra bảo vệ gì, ai kiểm tra, bằng chứng ở đâu, thiếu gì và ai sửa. Đối chiếu luật, tiêu chuẩn phù hợp; không tự công bố đạt chuẩn chỉ dựa vào checklist.
- Nghị định 331/2026/NĐ-CP: Điều 29, 30, 39; hiệu lực 19/08/2026.
- TCVN 14423:2026 (VSQI): yêu cầu theo cấp độ, thay TCVN 11930:2017.
- Nghị định 85/2016 và Thông tư 12/2022: đối chiếu hồ sơ cũ và hiệu lực.
- Chỉ thị 09/CT-TTg: mốc lịch sử, không coi là hạn mới.
- Dự thảo sửa đổi Thông tư 12: chưa phải văn bản đã ban hành.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.