


MFA (Multi-Factor Authentication) là xác thực đa yếu tố: khi đăng nhập, hệ thống kiểm tra ít nhất hai yếu tố độc lập, ví dụ mật khẩu và mã từ ứng dụng xác thực. Một passkey (khóa đăng nhập) cũng có thể kết hợp thiết bị đang sở hữu với mã PIN hoặc vân tay mở khóa. MFA giảm nguy cơ chiếm tài khoản khi lộ mật khẩu, nhưng không thay phân quyền, giám sát hay xử lý sự cố.
Với doanh nghiệp, hãy ưu tiên bật MFA cho email công ty, tài khoản quản trị, domain/hosting, cloud, quảng cáo, CRM và các hệ thống chứa dữ liệu khách hàng.
MFA khác 2FA thế nào?
2FA là trường hợp của MFA dùng đúng hai yếu tố; MFA có thể dùng từ hai yếu tố trở lên. Yếu tố thường thuộc ba nhóm: thứ bạn biết (mật khẩu/PIN), thứ bạn có (điện thoại hoặc khóa bảo mật), và đặc điểm sinh trắc học dùng để xác minh (vân tay/khuôn mặt). Hai mật khẩu không thành 2FA vì cùng một nhóm.
| Nhóm yếu tố | Ví dụ | Lưu ý |
|---|---|---|
| Thứ bạn biết | Mật khẩu, mã PIN | Không ghép hai bí mật cùng loại để gọi là MFA. |
| Thứ bạn có | Ứng dụng tạo mã, passkey, khóa bảo mật | Thiết bị phải dùng cơ chế xác thực đã đăng ký, không chỉ là điện thoại bất kỳ. |
| Thứ bạn là | Vân tay hoặc khuôn mặt để mở thiết bị/khóa bảo mật | Thường hỗ trợ bảo vệ yếu tố sở hữu tại thiết bị. |
Một mã từ ứng dụng xác thực (TOTP — mã thay đổi theo thời gian) thường an toàn hơn chỉ dùng mật khẩu. Nhưng nếu người dùng nhập mã vào website giả mạo (phishing), kẻ xấu vẫn có thể chuyển mã để đăng nhập. Passkey hoặc khóa bảo mật FIDO2 gắn xác thực với đúng website, chống kiểu lừa này tốt hơn khi được cấu hình đúng. Đối chiếu NIST SP 800-63B-4.
MFA bảo vệ được gì và không bảo vệ được gì?
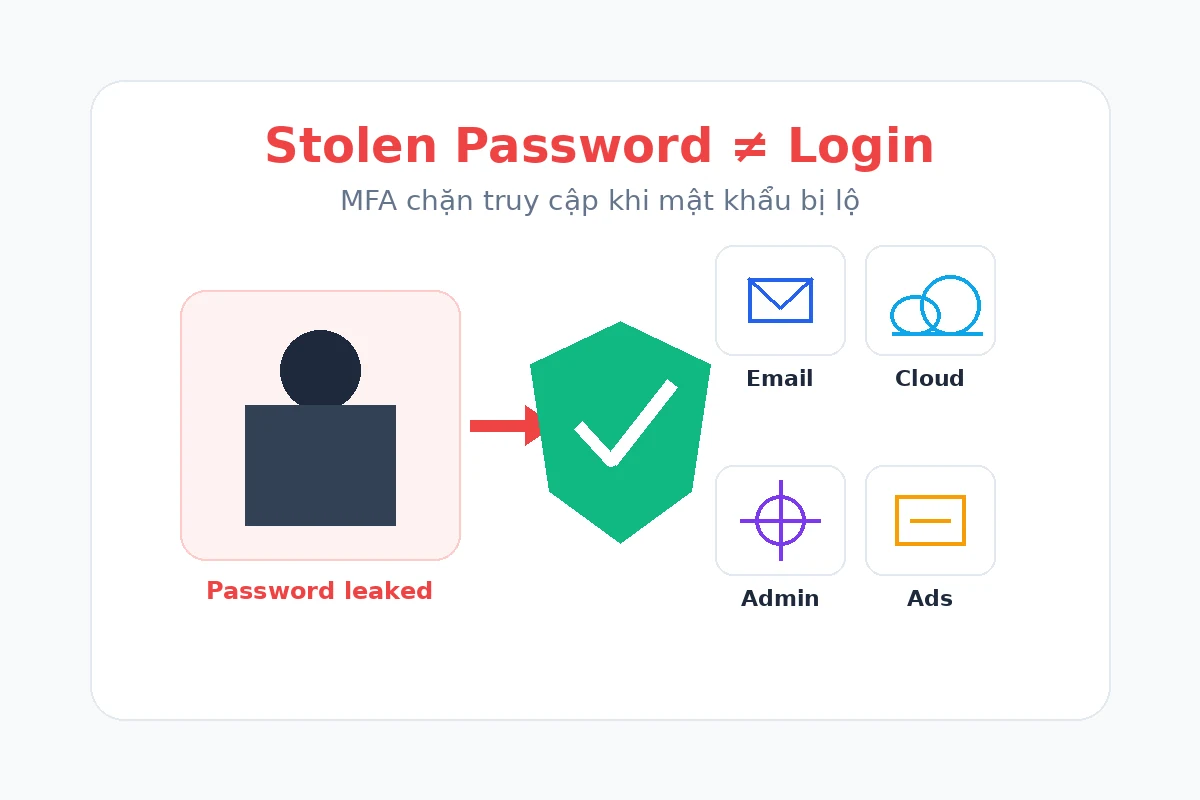
MFA tạo thêm rào cản khi kẻ xấu chỉ có mật khẩu. Microsoft có công bố tỷ lệ ngăn chặn cao trong dữ liệu của họ; đó không phải bảo đảm 100% cho mọi doanh nghiệp. MFA không tự ngăn được lừa phê duyệt, đánh cắp phiên đăng nhập hoặc máy tính nhiễm mã độc. Nguồn Microsoft.
| Tình huống | MFA hỗ trợ | Vẫn cần thêm |
|---|---|---|
| Mật khẩu bị lộ | Chặn nhiều lần đăng nhập khi kẻ xấu không có yếu tố thứ hai | Giám sát đăng nhập, đổi mật khẩu khi có dấu hiệu lộ. |
| Người dùng bị lừa bấm chấp thuận | Một số phương thức vẫn có thể bị vượt qua | Number matching hoặc passkey/khóa bảo mật cho tài khoản nhạy cảm. |
| Phiên đăng nhập hoặc thiết bị đã bị chiếm | Không tự thu hồi phiên hay xóa mã độc | Quản trị thiết bị, kiểm tra phiên, ứng cứu sự cố. |
| Người có quyền hợp lệ tải dữ liệu sai phạm vi | Không quyết định người đó được xem dữ liệu nào | Phân quyền, kiểm tra quyền ở máy chủ và nhật ký hoạt động. |
MFA trả lời câu hỏi “người đăng nhập có phải đúng người không?”. RBAC trả lời “người đó được làm gì và với dữ liệu nào?”. Hai lớp này cần đi cùng nhau.
Nên chọn phương thức MFA nào?
| Phương thức | Mức ưu tiên | Cách dùng phù hợp |
|---|---|---|
| SMS OTP | Dự phòng khi chưa có lựa chọn tốt hơn | Tốt hơn không có MFA nhưng phụ thuộc số điện thoại và có rủi ro bị chiếm SIM. |
| Ứng dụng xác thực tạo mã | Phù hợp cho phần lớn nhân viên | Dễ triển khai; cần kế hoạch đổi điện thoại và khôi phục. |
| Xác nhận đẩy có đối chiếu số | Nên dùng nếu dịch vụ hỗ trợ | Giảm rủi ro bấm chấp thuận theo thói quen. |
| Passkey hoặc khóa bảo mật FIDO2 | Ưu tiên cho admin, tài chính và lãnh đạo | Có khả năng chống phishing tốt hơn vì xác thực gắn với đúng website/dịch vụ. |
| Email OTP | Không dùng làm lớp chính cho tài khoản quan trọng | Nếu hộp thư hoặc phiên email đã bị chiếm, lớp này có thể không còn độc lập. |
Theo NIST SP 800-63B-4 (2025), cần chọn phương thức xác thực theo rủi ro. Mã OTP nhập tay không được xem là chống phishing; passkey và khóa FIDO2 có xác minh đúng tên website hỗ trợ chống trang giả tốt hơn. Passkey có thể dùng thiết bị sở hữu cộng PIN/vân tay mà không phải nhập lại mật khẩu; điều kiện còn tùy cấu hình và dịch vụ.
Thứ tự ưu tiên bật MFA
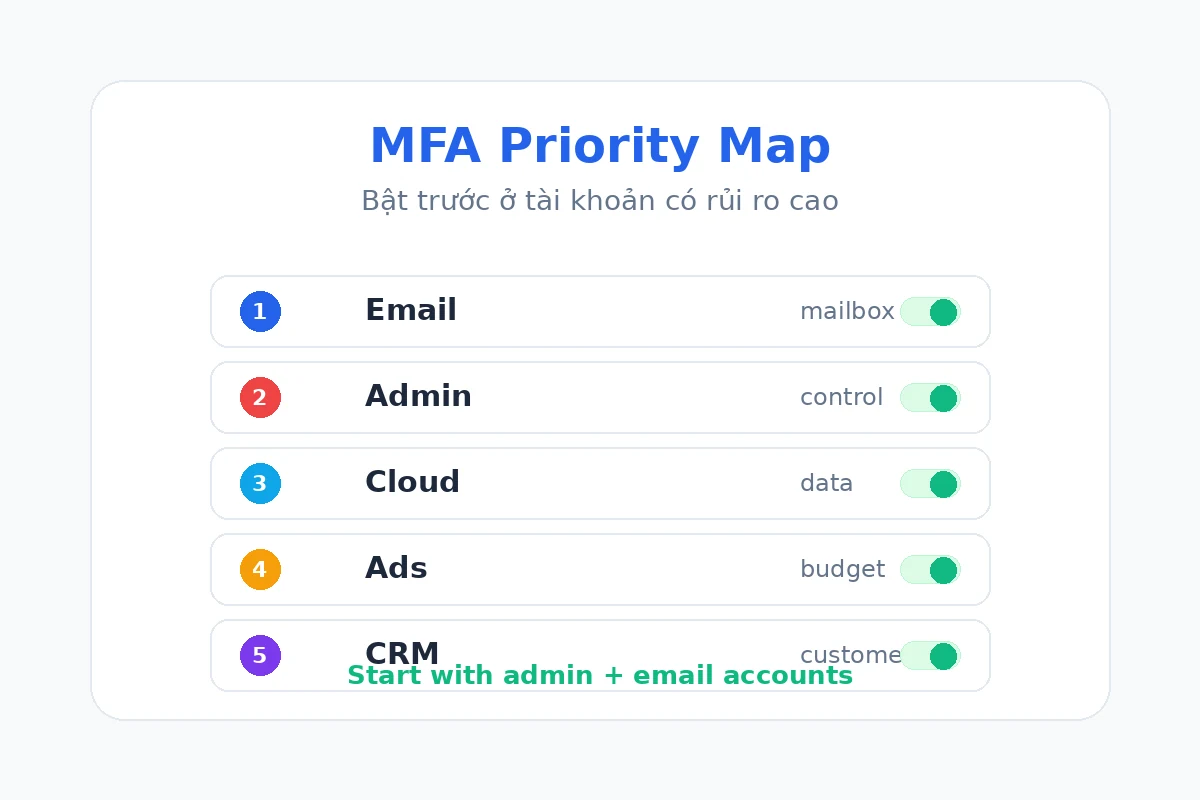
1. Email và danh tính quản trị. Đây thường là đường khôi phục mật khẩu của nhiều dịch vụ khác.
2. Domain, hosting, cloud và tài khoản quản trị website. Một lần bị chiếm có thể ảnh hưởng toàn bộ hạ tầng hoặc website.
3. Tài khoản tài chính và quảng cáo. Bao gồm cổng thanh toán, hóa đơn và tài khoản chi ngân sách.
4. CRM, Drive và ứng dụng nội bộ. Ưu tiên nơi chứa thông tin khách hàng, hợp đồng, tài liệu vận hành.
5. Tài khoản kỹ thuật và kết nối tự động. Git (kho mã nguồn), hệ thống tự triển khai (CI/CD), máy chủ và API (kết nối phần mềm) cần kiểm soát quyền riêng. Không dùng tài khoản nhân viên để vượt MFA. Ví dụ, Application Password của WordPress là mật khẩu riêng cho ứng dụng gọi API, không phải đăng nhập wp-admin; cần cấp quyền tối thiểu và thu hồi khi ngừng tích hợp.
Triển khai MFA theo 6 bước
Kiểm kê. Lập danh sách hệ thống, chủ sở hữu, tài khoản quản trị, phương thức đăng nhập và mức rủi ro.
Chọn phương thức. Ưu tiên passkey hoặc khóa bảo mật chống phishing cho tài khoản quản trị, tài chính; nhóm phổ thông có thể bắt đầu bằng ứng dụng tạo mã TOTP. Kiểm tra dịch vụ có hỗ trợ và người dùng có thiết bị phù hợp không, trước khi bật bắt buộc.
Chuẩn bị khôi phục. Chốt ai xác minh danh tính và ai phê duyệt khi nhân viên mất thiết bị, cách đăng ký thiết bị mới và nơi cất mã khôi phục (recovery code). Mã dự phòng phải lưu an toàn, tách khỏi chính tài khoản cần khôi phục; không gửi vào nhóm chat hoặc email dùng làm đường lấy lại tài khoản. Ghi lại người xử lý và thời điểm.
Thử nghiệm. Bật cho nhóm nhỏ trước. Kiểm tra đăng nhập thiết bị mới, từ chối yêu cầu lạ, đổi điện thoại, mất thiết bị giả định và các ứng dụng kết nối; lưu kết quả, người kiểm tra, ngày thử và lỗi còn tồn tại.
Áp dụng theo ưu tiên. Bắt đầu với email và tài khoản quản trị, sau đó mở rộng. Ngoại lệ phải có lý do, người phê duyệt và thời hạn rà lại.
Rà soát liên tục. Khi nhân sự đổi vị trí hoặc nghỉ việc, thu hồi phiên, thiết bị và yếu tố xác thực cũ theo quy trình. Kiểm tra định kỳ tài khoản chưa bật MFA và đăng nhập bất thường.
Tài khoản khẩn cấp và khôi phục an toàn
Doanh nghiệp cần cách truy cập khẩn cấp nếu người quản trị mất thiết bị hoặc dịch vụ MFA gián đoạn. Tài khoản dự phòng phải có người chịu trách nhiệm, chỉ sử dụng khi thực sự cần, được giám sát và rà lại sau khi dùng. Không để nhiều người dùng chung mật khẩu hoặc mã khôi phục qua kênh không kiểm soát; nên thử quy trình khôi phục trước lúc có sự cố.
Trước khi áp dụng chính sách bắt buộc, hãy thử đầy đủ: người dùng mất điện thoại, người dùng đổi máy, người quản trị không còn truy cập ứng dụng xác thực, và tài khoản khẩn cấp được dùng rồi phải được rà soát. Mục tiêu là tránh biến MFA thành điểm gây gián đoạn vận hành.
Bảng nghiệm thu MFA
| Tình huống | Kết quả mong đợi |
|---|---|
| Người dùng chỉ có mật khẩu | Đăng nhập bị yêu cầu thêm yếu tố xác thực. |
| Tài khoản quản trị đăng nhập từ thiết bị mới | Phải dùng phương thức MFA theo chính sách đã đặt. |
| Yêu cầu xác nhận bất thường xuất hiện | Người dùng có hướng dẫn từ chối và báo cáo; không tự chấp thuận. |
| Người dùng mất điện thoại | Khôi phục theo bước xác minh và phê duyệt đã định, có ghi nhận. |
| Nhân sự nghỉ việc | Phiên, thiết bị tin cậy và yếu tố xác thực liên quan được thu hồi theo chính sách. |
| Tài khoản tự động | Không dùng mật khẩu của nhân viên để né MFA; dùng danh tính hệ thống phù hợp. |
| Chức năng mới hoặc tài khoản mới | Mặc định tuân thủ chính sách MFA trước khi được cấp quyền truy cập. |
Biên bản nghiệm thu nên ghi hệ thống, vai trò tài khoản, ngày thử, người thử, kết quả và ngoại lệ cần xử lý. Ít nhất kiểm tra đăng nhập bình thường, thiết bị mới, mất thiết bị, tài khoản nghỉ việc và tích hợp tự động. Ngoại lệ cần có người duyệt và hạn rà lại.
Những lỗi cần tránh
Tránh bỏ sót MFA ở tài khoản quản trị; dùng SMS làm mặc định dù có lựa chọn chống phishing tốt hơn; chia sẻ tài khoản; cất mã khôi phục trong cùng hộp thư; quên thu hồi phiên cũ hoặc mặc định rằng đã bật MFA thì phân quyền không cần kiểm tra.
Nếu có dấu hiệu chiếm tài khoản, không chỉ đổi mật khẩu. Hãy thu hồi phiên và thiết bị, kiểm tra thay đổi quyền, bảo toàn thông tin cần thiết rồi xử lý theo quy trình khi website hoặc hệ thống bị tấn công.
Câu hỏi thường gặp
MFA có giống 2FA không?
2FA là một dạng MFA dùng đúng hai yếu tố độc lập.
Doanh nghiệp nhỏ có cần MFA không?
Có. Email, tài khoản quản trị, quảng cáo và dữ liệu khách hàng thường là các điểm có tác động lớn ngay cả với đội nhỏ.
MFA có chặn mọi phishing không? Không. Mã OTP có thể bị chuyển tiếp qua trang giả; người dùng còn có thể bị lừa bấm chấp thuận hoặc bị đánh cắp phiên đăng nhập. Passkey/khóa FIDO2 cấu hình đúng giúp chống trang đăng nhập giả tốt hơn nhưng vẫn cần rà quyền, thiết bị và nhật ký.
Nên bắt đầu từ đâu? Bật MFA cho email công ty và tài khoản quản trị, chuẩn bị phương án khôi phục, sau đó mở rộng theo mức độ rủi ro. Nếu dùng WordPress, xem hướng dẫn riêng 2FA cho WordPress để tránh nhầm đăng nhập quản trị với mật khẩu cho API.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.