MFA là gì? Vì sao doanh nghiệp nên bật ngay hôm nay trước khi bị chiếm tài khoản
Một tài khoản email bị chiếm có thể kéo theo hàng loạt rủi ro: mất quyền quản trị website, thất thoát dữ liệu khách…

Nhánh Bảo mật hệ thống và phòng thủ tập trung vào các kiểm soát kỹ thuật và mô hình phòng thủ như MFA, Zero Trust, WAF, hardening, quản lý danh tính/truy cập, logging, giám sát, phân đoạn mạng và khả năng phát hiện – ứng phó. Dùng nhánh này khi cần thiết kế hoặc đánh giá lớp phòng thủ trước sự cố và mối quan hệ giữa con người, quy trình và công nghệ. Các nội dung về hồ sơ/cấp độ, phê duyệt và bằng chứng tuân thủ thuộc nhánh ATTT theo cấp độ và hồ sơ; còn xử lý website bị hack, malware hoặc khôi phục WordPress thuộc cụm Bảo mật & xử lý sự cố.
Chọn mục tiêu hiện tại thay vì đọc theo thứ tự xuất bản.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Duyệt toàn bộ nội dung hoặc bắt đầu từ một Journey phía trên.
Một tài khoản email bị chiếm có thể kéo theo hàng loạt rủi ro: mất quyền quản trị website, thất thoát dữ liệu khách…
Zero Trust không có nghĩa bỏ firewall/VPN; trọng tâm là giảm implicit trust bằng identity, device, application, data và continuous verification. Bài giải thích…
Tổng quan tội phạm mạng 2026 theo nguồn Europol/Verizon và góc nhìn phòng thủ thực tế: lỗ hổng, social engineering, AI, third-party risk, identity,…
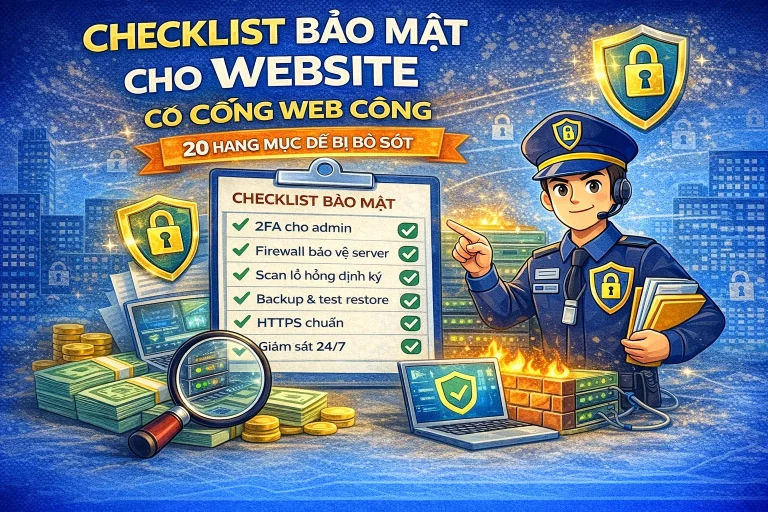
Checklist bảo mật website Internet-facing theo asset, MFA, patching, authorization, API, WAF, logging, backup và incident response; đối chiếu OWASP Top 10:2025, ASVS 5.0.0,…
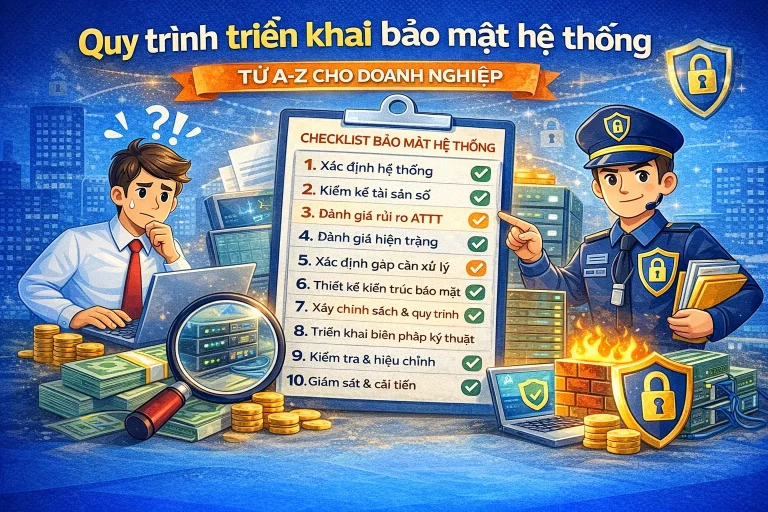
Quy trình triển khai bảo mật hệ thống từ A–Z giúp doanh nghiệp đi từ chỗ chưa biết rõ mình đang bảo vệ những…
WAF giúp lọc và quan sát lưu lượng HTTP(S) theo rule/policy nhưng không thay secure coding, authorization, MFA, backup hay incident response. Bài hướng…
Giải pháp bảo mật cho hệ thống cấp độ 2 hoặc cấp độ 3 không nên bắt đầu bằng danh sách thiết bị và…