Checklist kiểm tra website sau khi xử lý malware/hack: Khi nào đủ an toàn để vận hành lại?
Chỉ nên mở lại website sau khi xử lý malware/hack khi đã xác minh phạm vi làm sạch, kiểm soát đường xâm nhập, tài…

Cụm Bảo mật & xử lý sự cố tập trung vào bảo mật website/WordPress theo ba search task riêng. Khi cần phạm vi bảo vệ định kỳ, hardening, access, vulnerability và recovery readiness, bắt đầu tại Dịch vụ bảo mật website / WordPress. Khi cần theo dõi tín hiệu, triage cảnh báo và escalation, xem Giám sát bảo mật website. Nếu website đã có dấu hiệu compromise như malware, backdoor, admin lạ hoặc redirect độc hại, chuyển sang Xử lý website bị hack. Các nội dung về An toàn thông tin theo cấp độ, hồ sơ và yêu cầu pháp lý được giữ ở nhánh ATTT riêng, không mặc định là cùng phạm vi dịch vụ website security.
Chọn mục tiêu hiện tại thay vì đọc theo thứ tự xuất bản.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Duyệt toàn bộ nội dung hoặc bắt đầu từ một Journey phía trên.
Chỉ nên mở lại website sau khi xử lý malware/hack khi đã xác minh phạm vi làm sạch, kiểm soát đường xâm nhập, tài…

Dịch vụ giám sát bảo mật website giúp doanh nghiệp theo dõi các tín hiệu đáng ngờ từ WordPress, tài khoản, file, WAF, DNS…

Khi website bị hack, nhiễm malware hoặc tự chuyển hướng sang trang lạ, doanh nghiệp nên ưu tiên hạn chế tác động, lưu lại…

Dịch vụ bảo mật website / WordPress cho doanh nghiệp: rà tài khoản, gia cố cấu hình, kiểm tra lỗ hổng, giám sát cảnh…

Attack Surface Management giúp doanh nghiệp tìm, xác minh và quản lý tên miền, máy chủ, API, trang đăng nhập cùng các tài sản…

Vulnerability Management cho WordPress quản lý advisory theo inventory, exposure, risk, remediation, patch testing, verification và incident escalation.

Secrets & API Key Management cho website quản lý API key, token, SMTP, webhook secret và Application Password theo owner, scope, storage, rotation và…
Website Security Operations quản lý ownership, access, secrets, hardening, vulnerability, monitoring và incident response theo owner, evidence và cadence.

Bảo mật website nên tự làm khi website đơn giản, có người đủ kỹ năng cập nhật an toàn, quản lý quyền, theo dõi…

Phần lớn website doanh nghiệp nên quét malware tự động ít nhất mỗi ngày hoặc mỗi tuần, tùy mức rủi ro. Website thương mại…
Backdoor WordPress là cơ chế cho phép kẻ xâm nhập duy trì hoặc lấy lại quyền truy cập sau khi một lỗ hổng ban…
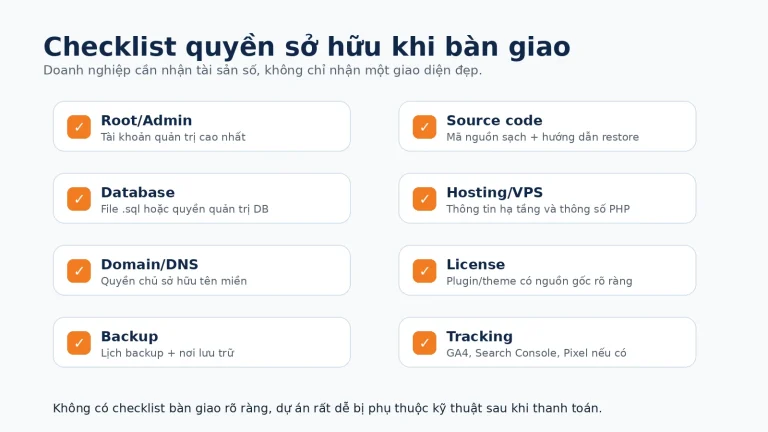
Quyền Administrator trong WordPress cho phép thay đổi sâu vào website: cài plugin, đổi theme, chỉnh cấu hình, tạo user và tác động tới…