

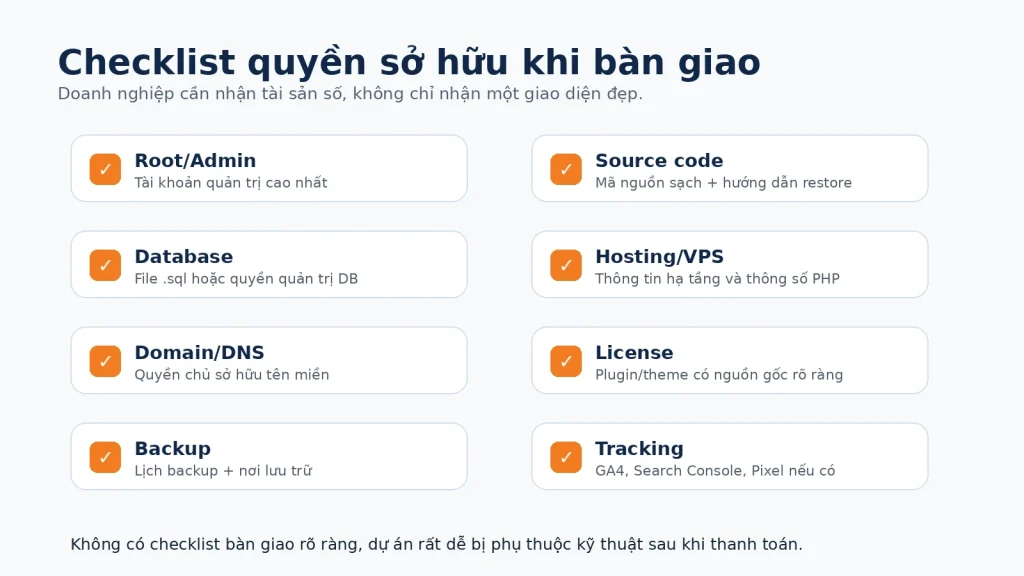
Quyền admin WordPress nên cấp cho ai? Chỉ cấp Administrator khi công việc thật sự cần quản trị tài khoản, cấu hình, plugin hoặc theme; người viết bài và marketing thường chỉ cần role thấp hơn. Để quản lý an toàn, doanh nghiệp cần tài khoản riêng, quyền tối thiểu, 2FA, phê duyệt có thời hạn và bằng chứng thu hồi, không coi admin là quyền mặc định để “vào quản trị”.
Tóm tắt: Chỉ cấp Administrator cho người thực sự cần quản trị hệ thống. Tách tài khoản theo cá nhân, bật 2FA, dùng role thấp hơn cho công việc biên tập, rà quyền định kỳ, thu hồi ngay khi nhân sự/agency thay đổi và theo dõi việc tạo admin hoặc thay đổi role bất thường.

Administrator trong WordPress có thể làm gì?
Ở WordPress cài đặt đơn lẻ, Administrator thường quản lý plugin, theme, user, settings và nội dung. Nhưng với WordPress Multisite, quyền cài plugin/theme thuộc Super Admin của network, không mặc định cho admin từng site. Plugin và custom role cũng có thể thay đổi capability thực tế. Vì vậy hãy kiểm tra quyền đang được cấp thay vì chỉ nhìn tên role. Tham khảo WordPress Multisite Administration.
Ai thực sự cần quyền admin?
| Vai trò công việc | Quyền nên cân nhắc |
|---|---|
| Người quản trị kỹ thuật WordPress | Administrator nếu thực sự phải quản plugin/theme/settings/user |
| Content editor | Editor hoặc custom role |
| SEO/content agency | Role đủ cho nội dung/SEO plugin, không mặc định Administrator |
| Developer theo dự án | Tài khoản riêng, quyền và thời hạn phù hợp, ưu tiên staging |
| Nhân sự marketing | Editor/custom role theo nhu cầu |
Nguyên tắc least privilege là cấp đủ quyền cho đúng nhiệm vụ, tránh dùng Administrator “cho tiện”. Với plugin SEO hoặc WooCommerce, nên kiểm tra capability thực tế của role tùy biến trên môi trường phù hợp trước khi cấp production; không giả định mọi Editor đều có cùng quyền trên các website. Xem RBAC và phân quyền theo vai trò.
Không dùng chung một tài khoản admin
Mỗi người nên có user riêng để có thể thu hồi quyền, theo dõi thay đổi và xác định ai thực hiện hành động. Tài khoản chung làm mất khả năng quy trách nhiệm và khiến offboarding khó hơn.
Bật 2FA cho admin
Ưu tiên 2FA cho toàn bộ tài khoản quản trị đặc quyền. WordPress core không tự cung cấp cơ chế 2FA mặc định; có thể triển khai qua plugin được duy trì hoặc nhà cung cấp danh tính (IdP/SSO). Kiểm tra phương án recovery code, người giữ quyền khôi phục để tránh tự khóa tài khoản chủ sở hữu; đồng thời bảo vệ email recovery, hosting và DNS. Tham khảo WordPress – Brute Force Protection.
Xem 2FA cho WordPress có thực sự cần thiết?
Quy trình cấp quyền admin mới
- Xác định lý do cần admin và thời hạn.
- Tạo tài khoản cá nhân với email công việc phù hợp.
- Bật 2FA và kiểm tra recovery.
- Ghi owner/phê duyệt trong ticket hoặc asset register.
- Chỉ cấp trên production nếu công việc thực sự cần.
- Kiểm tra lại quyền sau khi công việc hoàn tất.
Mẫu nghiệm thu cấp và thu hồi quyền admin
Mỗi lần cấp quyền nên có phiếu xác nhận ngắn; không ghi mật khẩu hoặc mã 2FA. Đây là mẫu tham khảo để chủ doanh nghiệp đối chiếu, không phải biểu mẫu bắt buộc của WordPress.
| Trường cần ghi | Bằng chứng/điều kiện nghiệm thu |
|---|---|
| Người nhận và chủ trách nhiệm | Tài khoản cá nhân, mục đích, người sở hữu phê duyệt |
| Role và phạm vi | Capability thật cần dùng; staging hay production |
| Thời hạn | Ngày bắt đầu, mốc rà và điều kiện hạ/thu hồi quyền |
| Bảo vệ truy cập | 2FA đã kiểm tra, phương án khôi phục được giao đúng người |
| Đóng quyền | Role/phiên/API credential đã thu hồi, nội dung được bàn giao và người xác nhận |
Offboarding: khi nhân sự hoặc agency nghỉ
- Hạ hoặc thu hồi role WordPress theo thời điểm bàn giao đã phê duyệt.
- Vô hiệu hóa phiên đăng nhập còn hoạt động khi cần; kiểm tra phương án đăng nhập của chủ website.
- Thu hồi Application Password/API credential liên quan và thử lại tích hợp còn dùng.
- Rà quyền hosting, DNS, CDN, repository và backup console.
- Bàn giao ownership tài liệu, license, tác giả bài viết và công việc còn mở.
- Kiểm tra user hoặc integration được tạo bởi nhân sự/agency cũ.
Không vội xóa user trên production. Theo WordPress Users Screen, khi xóa tài khoản có lựa chọn xóa nội dung do user tạo hoặc chuyển quyền tác giả bài viết sang tài khoản khác; cần kiểm tra và chọn phù hợp để tránh mất nội dung. Đồng thời thu hồi quyền hosting/email theo checklist quyền kiểm soát website. Nên ghi người xác nhận sau bàn giao.
Bao lâu nên review quyền admin?
Không có chu kỳ bắt buộc cho mọi website. Rà quyền ngay khi đổi nhân sự, kết thúc hợp đồng agency, thay hosting, có cảnh báo đăng nhập hoặc admin mới không rõ owner. Ngoài ra lập lịch định kỳ theo rủi ro, đối chiếu danh sách quyền với người phê duyệt, thời hạn và phiếu bàn giao; tài khoản còn hoạt động nhưng không rõ chủ sở hữu cần được điều tra.
Dấu hiệu cần điều tra ngay
- Admin mới không có ticket/phê duyệt.
- Role của user bị nâng lên bất thường.
- Email admin bị thay đổi.
- Plugin/theme lạ được cài.
- Application password mới không rõ mục đích.
- Login từ nguồn hoặc thời điểm bất thường kết hợp hành vi nhạy cảm.
Các tín hiệu này nên được đưa vào Website Security Monitoring.
Admin WordPress và Application Password
Application Password dùng cho ứng dụng/API, không phải đăng nhập trình duyệt; có thể tạo và thu hồi riêng cho từng integration. Tuy nhiên, credential này sử dụng quyền của tài khoản WordPress gắn với nó, không tự tạo role ít quyền hơn. Chỉ dùng qua HTTPS, đặt tên theo tích hợp, ưu tiên tài khoản có quyền tối thiểu và thu hồi khi không còn dùng. Xem tài liệu WordPress Application Passwords.
Checklist quản lý admin an toàn
- Danh sách admin có owner rõ.
- Không dùng chung tài khoản.
- 2FA cho admin.
- Role thấp hơn cho content/marketing.
- Tài khoản tạm có thời hạn.
- Application Password được kiểm kê.
- Review quyền và offboarding có quy trình.
- Monitoring cho admin mới/role change/login bất thường.
- Backup và rollback trước thay đổi lớn.
Đặt checklist này trong checklist bảo mật WordPress cho doanh nghiệp để không tách quản lý admin khỏi cập nhật, backup, WAF và incident response.
Kết luận
Quyền admin WordPress nên được xem như quyền đặc quyền, không phải quyền tiện dụng. Tài khoản cá nhân, 2FA, least privilege, offboarding và monitoring giúp doanh nghiệp giảm quyền thừa và dễ điều tra khi có sự cố.
Nguồn tham khảo
- WordPress.org – Roles and Capabilities
- WordPress – Multisite Administration
- WordPress – Users Screen
- WordPress – Brute Force Protection (2FA)
- WordPress – Hardening WordPress
- WordPress – Application Passwords
- OWASP – Authorization Cheat Sheet (least privilege)
Đọc tiếp về Security Operations
Quản lý admin là lớp access governance. Với API key, SMTP, webhook secret và Application Password của integration, xem Secrets & API Key Management cho website. Toàn bộ vòng ownership → access → secrets → vulnerability → monitoring → incident được tổ chức trong Website Security Operations.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.