

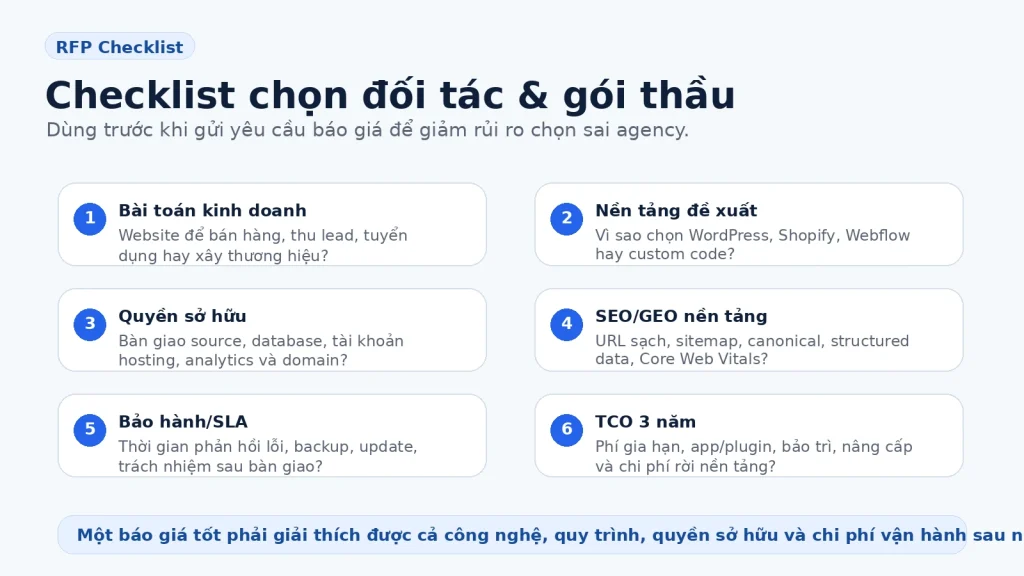
Bảo mật website nên tự làm khi website đơn giản, có người đủ kỹ năng cập nhật an toàn, quản lý quyền, theo dõi cảnh báo và thử phục hồi backup. Nên cân nhắc thuê dịch vụ nếu website quan trọng với đơn hàng, khách hàng hoặc doanh nghiệp không có người xử lý sự cố. Hybrid phù hợp khi chủ website giữ quyền sở hữu và phê duyệt, còn chuyên gia thực hiện phần kỹ thuật theo phạm vi được thỏa thuận. Không phương án nào mặc định an toàn tuyệt đối.
Tóm tắt: Không chọn theo cảm giác “tự làm rẻ hơn” hay “thuê ngoài an toàn hơn”. Hãy so năng lực thực tế: inventory, patching, admin/MFA, backup/restore, WAF, monitoring, malware detection, incident response, SLA và quyền sở hữu tài khoản. Mô hình hybrid thường phù hợp khi nội bộ giữ quyết định và dữ liệu, còn bên chuyên môn vận hành các lớp kỹ thuật rủi ro cao.
Tự làm bảo mật website gồm những gì?
Tự làm không chỉ là cài plugin bảo mật. Doanh nghiệp phải có người thực hiện và chịu trách nhiệm cho cập nhật, backup, quyền admin, 2FA, log, monitoring, scan, xử lý cảnh báo và phục hồi.
Dùng checklist bảo mật WordPress cho doanh nghiệp để đánh giá phạm vi nội bộ hiện có.
Tự kiểm tra 3 câu trước khi chọn mô hình
- Ai chịu trách nhiệm? Có người được giao kiểm tra lỗ hổng, cảnh báo và thay đổi quyền hay không?
- Có phục hồi được? Bản sao lưu có đầy đủ file/database và đã thử restore trong môi trường phù hợp chưa?
- Nếu bị tấn công thì ai xử lý? Có đầu mối, quyền quyết định và phương án thông báo, cô lập, phục hồi hay chưa?
Nếu cả ba câu đều có câu trả lời và bằng chứng rõ, nội bộ có thể tự làm phần phù hợp. Nếu thiếu người hoặc website không chịu được gián đoạn kéo dài, nên đánh giá thuê ngoài hoặc hybrid; không dùng đây như điểm chấm bảo mật chính thức.
Khi nào tự làm là hợp lý?
- Website ít chức năng động và ít tích hợp.
- Có người hiểu WordPress/hosting và được giao trách nhiệm rõ.
- Domain, hosting, backup và tài khoản thuộc quyền doanh nghiệp.
- Có staging/rollback cho thay đổi lớn.
- Có monitoring và kênh nhận cảnh báo.
- Đã biết khi nào phải dừng tự xử lý và chuyển incident.
Khi nào nên cân nhắc thuê dịch vụ?
- Website là kênh tạo lead, booking, đơn hàng hoặc doanh thu chính.
- Có ecommerce, membership, API, upload hoặc nhiều account đặc quyền.
- Không có người kỹ thuật chịu trách nhiệm thường xuyên.
- Từng bị malware, redirect, mất dữ liệu hoặc lỗi sau update.
- Cần SLA phản hồi, escalation và báo cáo định kỳ.
- Cần WAF, monitoring, backup/restore test hoặc incident response bài bản.
So sánh tự làm, thuê ngoài và hybrid
| Mô hình | Khi nào phù hợp | Điểm phải kiểm chứng |
|---|---|---|
| Tự làm | Website ít tích hợp, có người kỹ thuật được giao trách nhiệm | Quyền admin, lịch cập nhật, cảnh báo, thử phục hồi và người thay thế khi vắng mặt |
| Thuê ngoài | Website ảnh hưởng doanh thu/dữ liệu; thiếu người chuyên trách | Phạm vi công việc, người duyệt, bằng chứng bàn giao, giờ phản hồi và việc ngoài hợp đồng |
| Hybrid | Nội bộ giữ quyết định và dữ liệu; đối tác thực hiện phần chuyên môn | Ma trận trách nhiệm, quyền truy cập giới hạn, quy trình chuyển sự cố và bàn giao khi kết thúc |
8 năng lực cần so trước khi quyết định
- Asset inventory và quyền sở hữu.
- Patch/update và lifecycle.
- Admin, RBAC và 2FA.
- Backup, retention và restore test.
- WAF/rate limit/bot protection khi cần.
- Security monitoring và log.
- Malware/backdoor detection.
- Incident response và recovery.
Pillar bảo mật website doanh nghiệp giúp đối chiếu đầy đủ các lớp này.
Tính tổng chi phí: không chỉ so phí dịch vụ
Để so sánh công bằng, hãy tính cả thời gian nhân sự nội bộ, công cụ, lưu trữ backup, thử restore, công việc cập nhật và khả năng gián đoạn lead/đơn hàng. Thuê ngoài bổ sung chi phí hợp đồng, kiểm tra nghiệm thu và quản lý nhà cung cấp; tự làm vẫn có chi phí công sức và rủi ro khi không ai trực.
Không có giá chung cho mọi website. Khi nhận báo giá, hãy hỏi rõ công việc một lần hay định kỳ, giờ hỗ trợ, khoản phát sinh, bằng chứng bàn giao và phí khi đã bị hack. Không suy luận có SLA chỉ vì nhà cung cấp ghi “giám sát liên tục”.
Đừng mua dịch vụ chỉ vì có “WAF” hoặc “quét malware”
Cần hỏi rõ ai vận hành, cảnh báo nào được xử lý, tần suất, phần nào không bao gồm và khi nào finding chuyển thành incident. WAF không thay secure coding; scanner không chứng minh website sạch; backup không có restore test chưa đủ để chứng minh khả năng phục hồi.
Nếu đang cân nhắc WAF, xem WAF là gì và khi nào nên dùng. Với lớp detection, xem Website Security Monitoring.
Những câu phải hỏi nhà cung cấp
Câu trả lời nên được ghi vào phạm vi công việc (SOW): ai làm, nguồn dữ liệu nào được theo dõi, người nào được phép thay đổi, đầu ra có thể nghiệm thu và hạng mục ngoài hợp đồng. Phân biệt thời gian nhận/phản hồi với thời gian khắc phục; cả hai chỉ là cam kết khi được hai bên xác nhận.
- Ai giữ owner domain, hosting, CDN, analytics và backup?
- SLA là thời gian phản hồi hay thời gian phục hồi?
- Backup gồm gì, lưu ở đâu, retention bao lâu và ai restore?
- Ai triage WAF/malware/security alerts?
- Làm sạch malware có nằm trong phí định kỳ không?
- Pentest/code review có nằm trong scope không?
- Offboarding và bàn giao credential/log/tài liệu thế nào?
- Incident ngoài giờ được xử lý ra sao?
Khi website đang bị hack, không dùng bài toán “tự làm hay thuê” để trì hoãn
Nếu xuất hiện redirect độc hại, admin trái phép, file bị chèn hoặc dữ liệu thay đổi bất thường, ưu tiên bảo toàn bằng chứng, hạn chế tác động và chuyển người có chuyên môn đánh giá sự cố. Đừng thử xóa file hoặc restore ngẫu nhiên trên website đang nhận đơn hàng; đây là bài toán ứng cứu, không chỉ là chọn gói bảo mật định kỳ.
Dùng quy trình xử lý website bị hack.
Mô hình hybrid thực tế
Mô hình hybrid chỉ hiệu quả khi phân việc rõ và quyền truy cập của đơn vị hỗ trợ được giới hạn theo nhu cầu. Ma trận dưới đây là mẫu để trao đổi trước hợp đồng, không phải cam kết sẵn có của mọi nhà cung cấp.
| Việc cần kiểm soát | Phân công và bằng chứng |
|---|---|
| Domain, hosting, backup | Doanh nghiệp giữ quyền chủ sở hữu; hosting/đối tác nêu phạm vi và quyền được cấp |
| Cập nhật, WAF, cảnh báo | Người kỹ thuật thực hiện theo phê duyệt; lưu thay đổi, kết quả kiểm tra |
| Sự cố, khôi phục | Chốt người nhận cảnh báo, ai quyết định cô lập, ai làm sạch và kiểm thử phục hồi |
| Kết thúc hợp đồng | Thu hồi quyền nhà cung cấp, bàn giao log, bản sao lưu, danh sách việc còn mở |
Năm đầu ra nên kiểm tra khi nghiệm thu dịch vụ
- Danh sách tài sản, tài khoản và quyền truy cập theo phạm vi.
- Nhật ký cập nhật/khắc phục và điểm còn rủi ro.
- Báo cáo backup cùng kết quả thử phục hồi nếu hợp đồng bao gồm.
- Cảnh báo đã được phân loại, người xử lý và tình trạng tồn đọng.
- Quy trình thông báo sự cố, trách nhiệm bàn giao và cách thu hồi quyền khi kết thúc.
Đây là checklist đề xuất cho việc thỏa thuận và đối chiếu, không mặc định mọi gói đều cung cấp đủ năm mục.
Kết luận
Tự làm hay thuê dịch vụ không có đáp án chung. Hãy chọn mô hình có đủ năng lực kiểm soát rủi ro của website, có người chịu trách nhiệm và có khả năng phục hồi. Nếu thiếu một lớp quan trọng như backup, monitoring hoặc incident response, hãy bổ sung năng lực đó thay vì tranh luận tên mô hình.
Xem phạm vi dịch vụ bảo mật WebsiteHCM
Nếu cần thuê ngoài hoặc hybrid, xem Dịch vụ bảo mật website / WordPress để đối chiếu hạng mục, trách nhiệm, đầu ra và điều kiện xử lý sự cố; sau đó liên hệ WebsiteHCM với URL, nền tảng, tính năng quan trọng và mục tiêu hỗ trợ. Không gửi mật khẩu, API key hay log chứa dữ liệu khách hàng qua form công khai.
Nguồn tham khảo để tự kiểm chứng: WordPress – Hardening WordPress (trách nhiệm, cập nhật, backup); FTC – Cybersecurity for Small Business (quyền, hợp đồng và lựa chọn nhà cung cấp); UK NCSC – Choosing an MSP (phân công, SLA, nghiệm thu và bàn giao). Các ma trận trong bài là gợi ý ra quyết định, không phải chứng nhận hay cam kết dịch vụ.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.