2FA cho WordPress có thực sự cần thiết?
2FA cho WordPress không làm website “không thể bị hack”, nhưng là lớp kiểm soát quan trọng để giảm rủi ro khi mật khẩu…

Cụm Bảo mật & xử lý sự cố tập trung vào bảo mật website/WordPress theo ba search task riêng. Khi cần phạm vi bảo vệ định kỳ, hardening, access, vulnerability và recovery readiness, bắt đầu tại Dịch vụ bảo mật website / WordPress. Khi cần theo dõi tín hiệu, triage cảnh báo và escalation, xem Giám sát bảo mật website. Nếu website đã có dấu hiệu compromise như malware, backdoor, admin lạ hoặc redirect độc hại, chuyển sang Xử lý website bị hack. Các nội dung về An toàn thông tin theo cấp độ, hồ sơ và yêu cầu pháp lý được giữ ở nhánh ATTT riêng, không mặc định là cùng phạm vi dịch vụ website security.
Chọn mục tiêu hiện tại thay vì đọc theo thứ tự xuất bản.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Đi theo các bước được sắp xếp theo đúng mục tiêu và giai đoạn của hành trình.
Duyệt toàn bộ nội dung hoặc bắt đầu từ một Journey phía trên.
2FA cho WordPress không làm website “không thể bị hack”, nhưng là lớp kiểm soát quan trọng để giảm rủi ro khi mật khẩu…

WordPress có thể được vận hành an toàn hơn khi doanh nghiệp quản lý đúng tài khoản, cập nhật, backup, quyền, log và quy…
Phân biệt malware và backdoor, kiểm tra persistence, containment, root cause, credential, recovery và monitoring để tránh website tái nhiễm.
Website tự chuyển sang domain lạ có thể do DNS, server, WordPress, database, JavaScript hoặc compromise. Xem quy trình ghi evidence, khoanh vùng và…

Security Monitoring cho website: login, admin, file, log, DNS, WAF và application signal; cách đặt baseline, severity, alert và runbook.
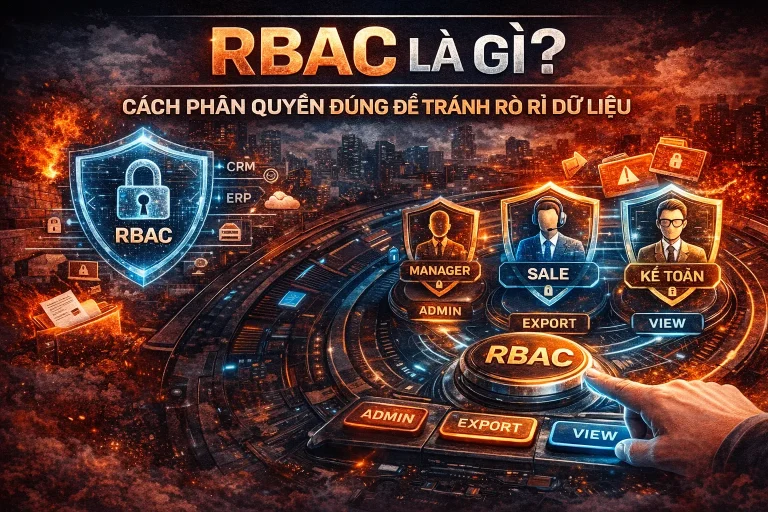
Một nhân viên nghỉ việc đã 2 tháng nhưng vẫn còn quyền truy cập vào CRM. Một thực tập sinh có thể xem danh…
WAF giúp lọc và quan sát lưu lượng HTTP(S) theo rule/policy nhưng không thay secure coding, authorization, MFA, backup hay incident response. Bài hướng…
Backup website là quá trình tạo và lưu bản sao của dữ liệu cần thiết để có thể khôi phục website khi xảy ra…
Website nhỏ hay lớn đều có thể nhận request tự động từ bot, bị thử tài khoản, dò thành phần lỗi thời hoặc khai…
Bảo mật website doanh nghiệp trong gói bảo trì nên được mô tả như một năng lực vận hành có phạm vi, owner, evidence…
Khi website xuất hiện redirect lạ, tài khoản quản trị không rõ nguồn gốc, nội dung bị chèn, cảnh báo mã độc hoặc dữ…