

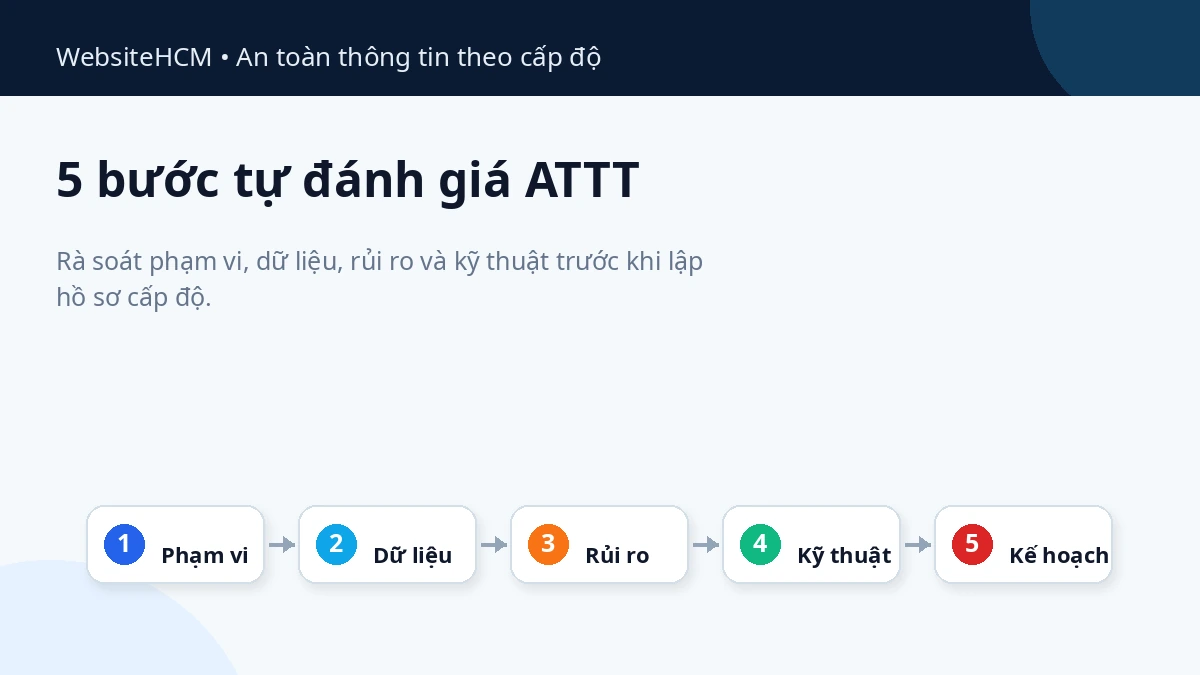
Tự đánh giá ATTT trước khi lập hồ sơ cấp độ là 5 bước kiểm tra hệ thống gồm gì, đang xử lý dữ liệu nào, đã có biện pháp bảo vệ và bằng chứng hay chưa. Đây là bước chuẩn bị nội bộ, không thay việc xác định cấp độ, thẩm định hoặc phê duyệt.
Đừng bắt đầu bằng việc tải biểu mẫu. Trước tiên hãy làm rõ hệ thống, dữ liệu, người giữ quyền quản trị, bản sao lưu có thể khôi phục và ai sẽ xử lý khi xảy ra sự cố.
Bài viết này hướng dẫn 5 bước tự rà soát để doanh nghiệp biết đã đủ dữ liệu để đề xuất cấp độ sơ bộ hay chưa, còn thiếu tài liệu gì và hạng mục nào nên được xử lý trước. Nếu cần đi sâu vào việc phân loại hệ thống, xem thêm hướng dẫn xác định cấp độ an toàn thông tin.
Căn cứ và giới hạn cần hiểu trước khi tự đánh giá
Từ 19/08/2026, căn cứ chính về bảo vệ an ninh mạng hệ thống thông tin là Nghị định 331/2026/NĐ-CP theo Luật An ninh mạng 116/2025/QH15. Điều 8 quy định nguyên tắc xác định cấp độ; Điều 19–22 đề cập trình tự và hồ sơ; Điều 29–30 về phương án bảo vệ. Nghị định 85/2016/NĐ-CP và Thông tư 12/2022/TT-BTTTT là nguồn cần đối chiếu theo hiệu lực và trường hợp chuyển tiếp (Điều 39), không mặc định áp dụng cho mọi hệ thống hiện nay.
Dự thảo sửa đổi Điều 9 Thông tư 12/2022/TT-BTTTT chỉ là tài liệu dự thảo, không thay văn bản đã ban hành. Yêu cầu kỹ thuật theo cấp độ cần tra tiêu chuẩn TCVN 14423:2026 còn hiệu lực, thay TCVN 11930:2017.
Nếu xử lý dữ liệu cá nhân, đối chiếu riêng Luật 91/2025/QH15 và Nghị định 356/2025/NĐ-CP, có hiệu lực 01/01/2026. Các nghĩa vụ này không tự quyết định cấp độ hệ thống thông tin.
| Khung cần đối chiếu | Dùng khi nào? | Lưu ý |
|---|---|---|
| Nghị định 331/2026 + TCVN 14423:2026 | Xác định cấp độ, hồ sơ và biện pháp quản lý/kỹ thuật | Tự rà không thay phê duyệt |
| Nghị định 85/2016 + Thông tư 12/2022 | Hồ sơ cũ, trường hợp có quy định chuyển tiếp | Đối chiếu Điều 39 NĐ331 |
| Luật 91/2025 + Nghị định 356/2025 | Khi xử lý dữ liệu cá nhân | Không dùng để tự suy cấp độ ATTT |
Bước 1 — Xác định phạm vi hệ thống
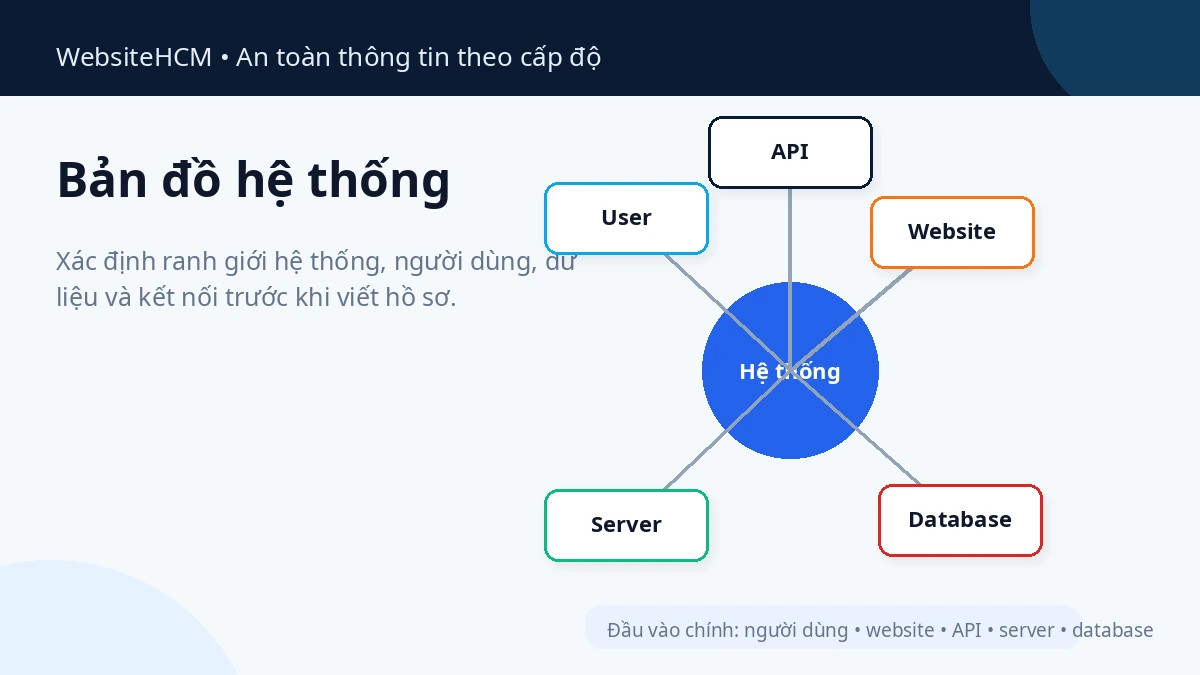
Xác định phạm vi hệ thống: website, ứng dụng, dữ liệu, máy chủ và kết nối. API là cách phần mềm trao đổi dữ liệu; CDN phân phối nội dung; WAF lọc yêu cầu web. Ghi người quản lý mỗi phần.
- Gồm website, ứng dụng, CRM, ERP hay phần mềm nội bộ?
- Dùng hosting, VPS, cloud hay máy chủ tại chỗ?
- Dữ liệu và mã nguồn lưu ở đâu?
- Có API hoặc nhà cung cấp ngoài nào kết nối?
- Ai sử dụng và ai giữ quyền quản trị?
- Có tách môi trường thử và vận hành thật?
- Dữ liệu, tệp, mã nguồn có sao lưu?
| Hạng mục | Cần ghi lại |
|---|---|
| Hệ thống | Website, app hoặc phần mềm nội bộ |
| Kỹ thuật | Máy chủ, dữ liệu, CMS, plugin, API, CDN, WAF |
| Quản trị | Tài khoản website, hosting, DNS, email |
| Dữ liệu | Liên hệ, tài khoản, đơn hàng, hồ sơ |
| Kết nối | Thanh toán, CRM, API đối tác |
| Vận hành | IT nội bộ và các nhà cung cấp |
Đầu ra: sơ đồ hoặc danh mục hệ thống có người xác nhận, dùng làm đầu vào hồ sơ đề xuất cấp độ.
Bước 2 — Phân loại dữ liệu và đánh giá tác động
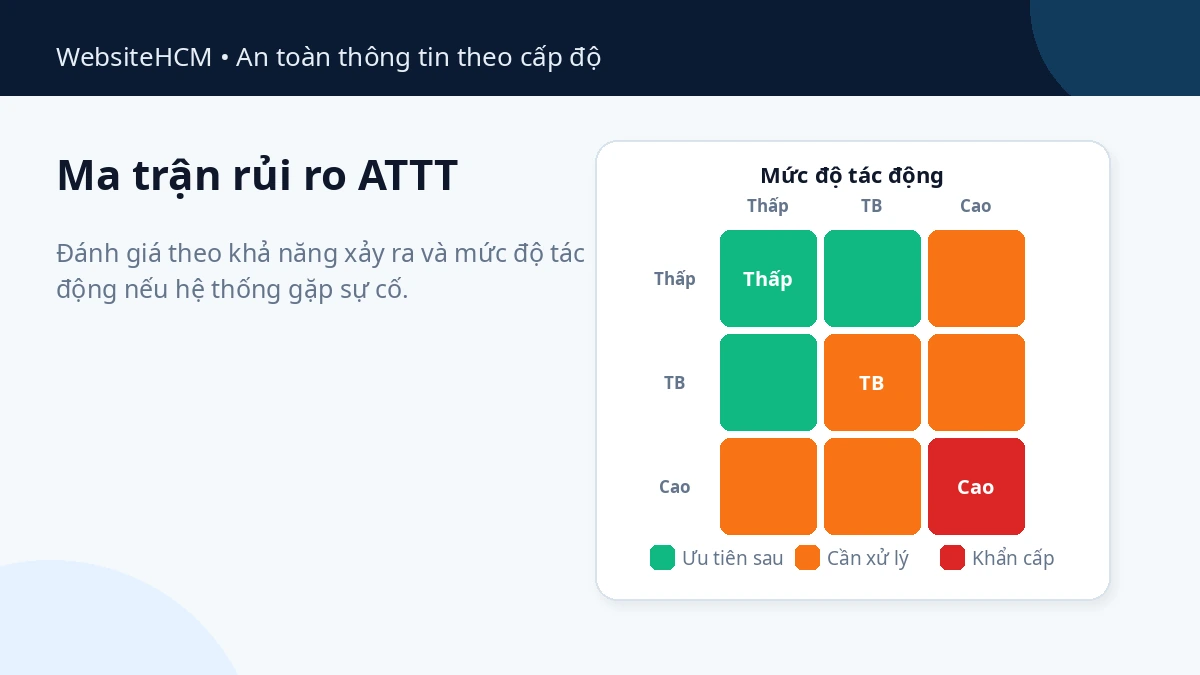
Rà dữ liệu đang lưu và hậu quả nếu lộ, bị sửa hoặc mất truy cập. Đây là bảng tự kiểm, không phải phân loại dữ liệu theo pháp luật.
| Nhóm dữ liệu | Ví dụ | Kiểm tra |
|---|---|---|
| Công khai | Trang giới thiệu, bài viết | Chống sửa trái phép |
| Liên hệ | Tên, email, điện thoại | Quyền và thời gian lưu |
| Tài khoản | Tên đăng nhập, mật khẩu đã băm | Xác thực, phân quyền |
| Khách hàng | Đơn hàng, hợp đồng | Ảnh hưởng khi sự cố |
| Nội bộ | Báo cáo, nhân sự | Quyền xem, chia sẻ |
Với dữ liệu cá nhân, đối chiếu Luật 91/2025 và Nghị định 356/2025. Có email, số điện thoại hay hồ sơ khách hàng không tự quyết định cấp độ; cần xét chức năng, phạm vi và tác động theo Nghị định 331/2026.
Đánh giá ba yếu tố: Bí mật — ai chịu ảnh hưởng nếu lộ dữ liệu? Toàn vẹn — nếu dữ liệu bị sửa sai? Sẵn sàng — nếu hệ thống ngừng hoạt động?
Với hệ thống có cổng web công khai, có thể đối chiếu thêm checklist bảo mật cho website có cổng web công.
Bước 3 — Rà soát kiểm soát quản lý và kỹ thuật
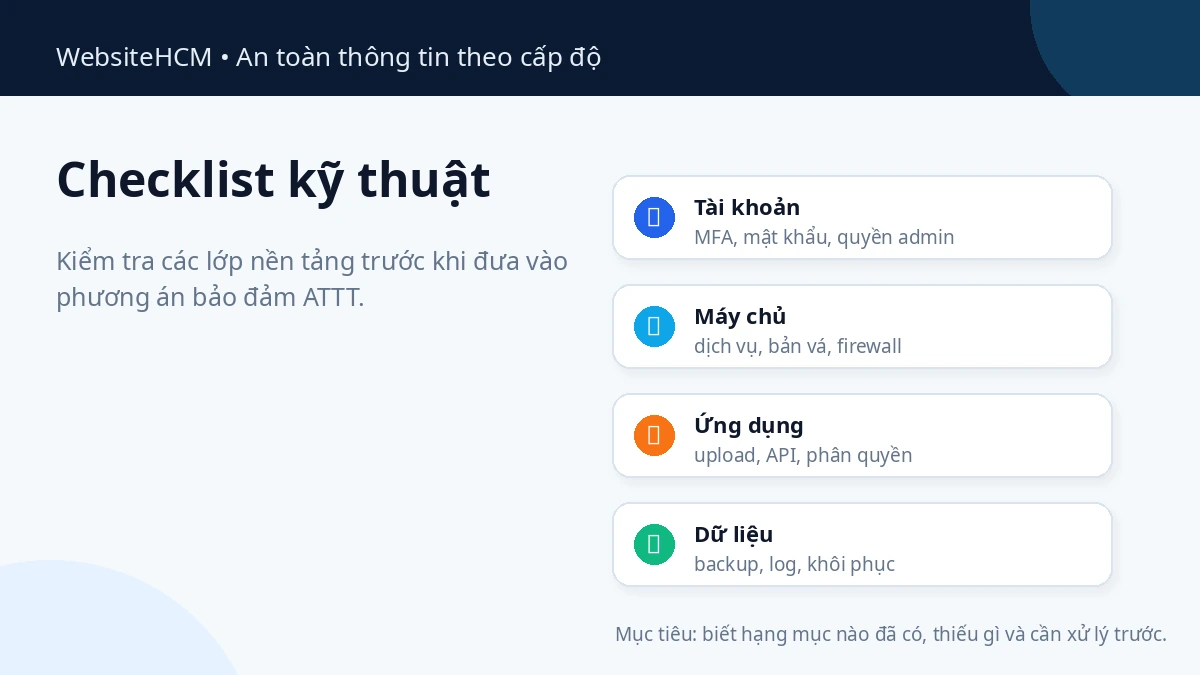
Kiểm tra quản lý (quy định, trách nhiệm) và kỹ thuật (cấu hình, quyền, bảo vệ dữ liệu). Có công cụ mà không giám sát, hoặc có quy trình nhưng không thực hiện, vẫn là rủi ro.
| Nhóm rà soát | Câu hỏi | Bằng chứng |
|---|---|---|
| Tài khoản, quyền | Dùng chung admin? Quyền đúng vai trò? | Danh sách và ma trận quyền |
| Mật khẩu, MFA | Có xác minh nhiều yếu tố? | Cấu hình đã che bí mật |
| Máy chủ | Cổng hay dịch vụ thừa? | Cấu hình và cổng mở |
| Ứng dụng | Kiểm soát upload, đăng nhập, API? | Kết quả rà soát |
| Dữ liệu | Ai xem, sửa, xuất dữ liệu? | Quyền và bản ghi truy cập |
| Sao lưu | Có bản sao, thử khôi phục? | Bản ghi và kết quả thử |
| Giám sát | Có ghi và xem sự kiện bất thường? | Nhật ký, cảnh báo |
| Ứng cứu | Ai xử lý sự cố? | Quy trình và đầu mối |
Nếu website từng bị hack, bị chèn mã độc, redirect lạ hoặc mất quyền quản trị, nên xử lý sự cố trước khi hoàn thiện hồ sơ. Xem thêm làm gì khi website bị hack hoặc bị tấn công.
Bước 4 — Đánh giá mức độ sẵn sàng của đầu vào
Không cộng điểm để tự tuyên bố “đạt chuẩn”. Ghi từng mục: Chưa có / Có một phần / Có bằng chứng, kèm người kiểm tra.
| Đầu vào | Chưa có | Có một phần | Có bằng chứng |
|---|---|---|---|
| Phạm vi | Không rõ | Có danh sách | Sơ đồ, mô tả đúng |
| Dữ liệu | Không rõ nhóm | Biết nhóm chính | Danh mục, tác động |
| Phân quyền | Không rõ quyền | Có phân quyền | Ma trận và quy trình |
| Sao lưu | Không rõ | Có nhưng chưa thử | Đã thử khôi phục |
| Nhật ký | Không biết nơi lưu | Có ghi rời rạc | Có theo dõi phù hợp |
| Quy trình | Chưa có | Ghi chép rời rạc | Có quy trình, bằng chứng |
| Kiểm tra kỹ thuật | Chưa kiểm tra | Rà sơ bộ | Có kết quả, kế hoạch |
Nhiều mục “Chưa có”: thu thập hiện trạng. “Có một phần”: lập hồ sơ song song bổ sung bằng chứng. “Có bằng chứng”: rà tính đầy đủ trước khi đề xuất. Đây không phải kết luận tuân thủ hay cấp độ.
Nếu qua rà soát thấy hệ thống có khả năng thuộc cấp độ 2, có thể đối chiếu tiếp với checklist cấp độ 2, nhưng việc xác định chính thức vẫn cần căn cứ vào hệ thống cụ thể và quy định áp dụng.
Bước 5 — Lập kế hoạch khắc phục và chuẩn bị hồ sơ
Chuyển điểm thiếu thành việc có người phụ trách, hạn hoàn thành và bằng chứng. Ưu tiên rủi ro như mất quyền quản trị, thiếu sao lưu hoặc đang bị xâm nhập.
| Ưu tiên | Ví dụ | Hành động |
|---|---|---|
| Làm ngay | Mất quyền admin, không sao lưu, mã độc | Xử lý rủi ro trước |
| Ngắn hạn | Thiếu sơ đồ, quyền, nhật ký | Bổ sung bằng chứng |
| Dài hạn | Giám sát, WAF, đào tạo | Lập kế hoạch cải tiến |
Đầu ra: đã có bằng chứng / còn thiếu / cần khắc phục. Không suy ra “cấp độ X” chỉ từ tự đánh giá.
Checklist kiểm tra nhanh trước khi lập hồ sơ
| Câu hỏi nhanh | Có | Chưa | Ghi chú |
|---|---|---|---|
| Đã xác định hệ thống? | ☐ | ☐ | |
| Có máy chủ, ứng dụng, dữ liệu, API? | ☐ | ☐ | |
| Đã liệt kê loại dữ liệu? | ☐ | ☐ | |
| Biết quyền quản trị và truy cập? | ☐ | ☐ | |
| Có xác minh đa yếu tố (MFA)? | ☐ | ☐ | |
| Có sao lưu định kỳ? | ☐ | ☐ | |
| Đã thử khôi phục? | ☐ | ☐ | |
| Có nhật ký hoạt động? | ☐ | ☐ | |
| Đã rà lỗi và cấu hình? | ☐ | ☐ | |
| Có cách xử lý sự cố? | ☐ | ☐ | |
| Có sơ đồ hệ thống? | ☐ | ☐ |
Khi nào nên cân nhắc hỗ trợ chuyên môn?
Có thể tự rà khi đội kỹ thuật hiểu hệ thống. Nên nhờ chuyên gia nếu nhiều nhà cung cấp, thiếu sơ đồ, dữ liệu quan trọng hoặc từng xảy ra sự cố.
| Tình huống | Hướng xử lý |
|---|---|
| Website giới thiệu, ít dữ liệu | Nội bộ tự rà bước đầu |
| Có đăng nhập, biểu mẫu khách | Rà quyền và dữ liệu cá nhân |
| Cổng khách hàng, CRM, ERP, nhiều API | Cân nhắc hỗ trợ xác định ranh giới |
| Không rõ ai giữ admin | Kiểm kê và thu hồi quyền không rõ |
| Từng bị hack hoặc mất dữ liệu | Ưu tiên ứng cứu, phục hồi |
| Đối tác/cơ quan yêu cầu hồ sơ | Gom chứng cứ, rà quy định |
Nếu cần hỗ trợ từ khảo sát đến hồ sơ, có thể tham khảo dịch vụ lập hồ sơ đề xuất cấp độ an toàn thông tin và báo giá hồ sơ đề xuất cấp độ và triển khai bảo mật.
FAQ
Tự đánh giá mức độ ATTT có bắt buộc không?
Tự rà nội bộ giúp chuẩn bị, không mặc nhiên là thủ tục riêng bắt buộc cho mọi doanh nghiệp. Nghĩa vụ phụ thuộc hệ thống và chủ thể áp dụng.
Doanh nghiệp nhỏ có cần tự đánh giá ATTT không?
Doanh nghiệp nhỏ nên kiểm tra tài khoản, quyền, sao lưu và ứng cứu. Nghĩa vụ lập hồ sơ phụ thuộc hệ thống, không chỉ quy mô doanh nghiệp.
Tự đánh giá có thay thế hồ sơ đề xuất cấp độ không?
Không. Tự đánh giá chuẩn bị đầu vào; hồ sơ, thẩm định và phê duyệt cần theo Nghị định 331/2026 và thẩm quyền tương ứng.
Sau khi tự đánh giá xong thì làm gì?
Gom việc đã có bằng chứng, phần còn thiếu và rủi ro phải xử lý. Chốt người phụ trách trước khi quyết định lập hồ sơ.
Kết luận
Năm bước giúp thấy rõ hệ thống, dữ liệu, biện pháp bảo vệ và bằng chứng. Không tự tạo điểm số “đạt cấp độ”.
Thiếu sơ đồ, quyền, sao lưu hoặc nhật ký thì ghi đúng hiện trạng và khắc phục theo rủi ro; hồ sơ phải phản ánh hệ thống thật.
Nguồn chính thức
- Nghị định 331/2026/NĐ-CP — hiệu lực 19/08/2026, Điều 8, 19–22, 29–30 và 39.
- Công báo Chính phủ — đối chiếu toàn văn.
- TCVN 14423:2026 (VSQI) — tiêu chuẩn hiện hành theo cấp độ.
- Nghị định 85/2016/NĐ-CP và Thông tư 12/2022/TT-BTTTT — đối chiếu trường hợp cũ, chuyển tiếp.
- Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP — nghĩa vụ dữ liệu cá nhân.
- Dự thảo sửa đổi Điều 9 Thông tư 12 — chưa là văn bản có hiệu lực.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.