


Phát triển app FinTech là xây ứng dụng cho các hoạt động như thanh toán, ví điện tử, cho vay, đầu tư hoặc quản lý tài chính. Khác app giới thiệu thông thường, doanh nghiệp cần làm rõ ai được cung cấp dịch vụ, tiền và dữ liệu được xử lý ra sao, ai chịu trách nhiệm khi giao dịch sai trước khi thuê lập trình.
Trước khi hỏi giá, hãy xác định ai cung cấp dịch vụ, tiền đi đâu, dữ liệu lưu ở đâu và ai xử lý sự cố. Số màn hình app không phản ánh đầy đủ mức độ phức tạp.
Trả lời nhanh: Trước khi làm app tài chính, cần thống nhất (1) phạm vi pháp lý, (2) ai quản lý tiền, (3) cách ghi và đối chiếu giao dịch, (4) dữ liệu/bảo mật, (5) hỗ trợ khi có sự cố và (6) điều kiện nghiệm thu, phát hành. Phiên bản thử có thể ít tính năng, nhưng vẫn phải bảo vệ tiền và dữ liệu phù hợp rủi ro.
Lưu ý: Nội dung dưới đây là khung sản phẩm và kỹ thuật, không thay thế tư vấn pháp lý, thuế, kế toán, an toàn thông tin hoặc tư vấn cấp phép. Yêu cầu cụ thể phụ thuộc loại dịch vụ, vai trò của doanh nghiệp, đối tác và thị trường phát hành.
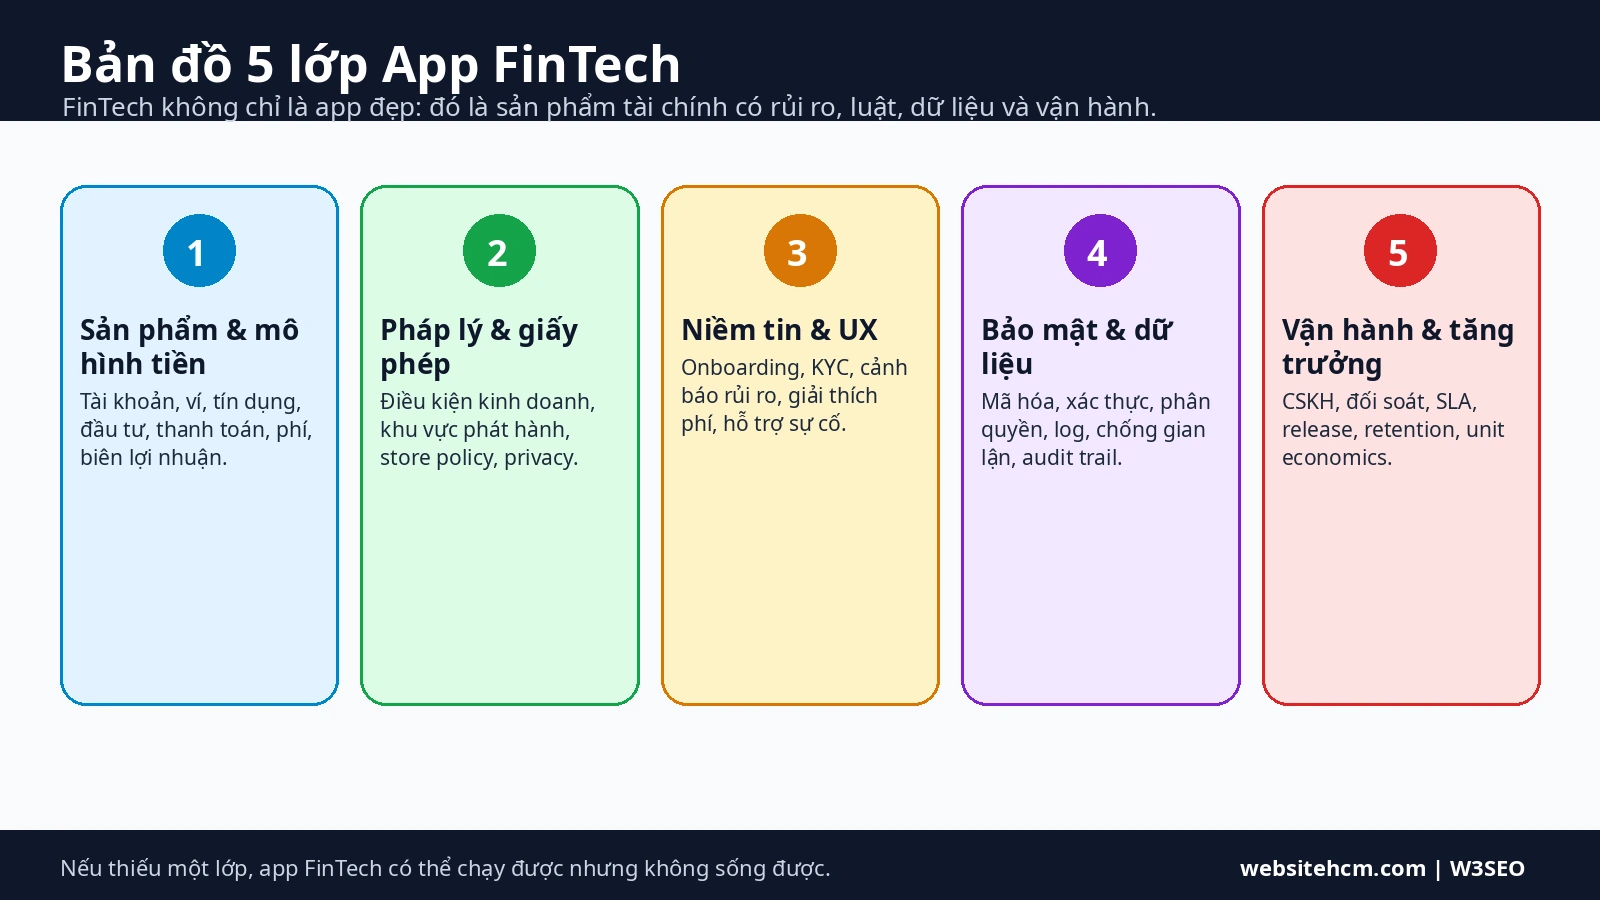
Đi thẳng tới quyết định bạn cần
- Pháp lý và quy định phát hành — ai được phép cung cấp dịch vụ?
- Luồng tiền và sổ giao dịch — tiền và số dư có được ghi đúng?
- Dữ liệu và bảo mật — bảo vệ khách hàng thế nào?
- Giao dịch lỗi và hỗ trợ — ai tiếp nhận, khôi phục?
- Làm phiên bản đầu — được giảm những gì?
- Kiểm tra trước khi ra mắt — điều kiện nào phải đạt?
App FinTech là gì?
App FinTech dùng công nghệ để cung cấp hoặc hỗ trợ dịch vụ tài chính. Ứng dụng chỉ giúp xem thông tin tài khoản khác về pháp lý với ứng dụng thực sự giữ tiền, chuyển tiền, cho vay hay môi giới đầu tư. Tên gọi FinTech không quyết định yêu cầu cấp phép; chức năng, chủ thể và thị trường hoạt động mới là điều phải đối chiếu.
Ví điện tử/thanh toán cần làm rõ ai được phép cung cấp dịch vụ và chịu trách nhiệm số dư; cho vay cần kiểm tra chủ thể cấp khoản vay và điều kiện công bố; đầu tư/bảo hiểm phải phân biệt tư vấn, phân phối với thực hiện giao dịch. App quản lý tài chính nội bộ thường tập trung vào phân quyền và dữ liệu, không tự động chịu cùng điều kiện với bên cung ứng dịch vụ tài chính.
1. Xác định phạm vi pháp lý và điều kiện phát hành
“Phạm vi pháp lý” là việc xác định doanh nghiệp đang cung cấp dịch vụ nào, tại đâu, dưới tư cách pháp nhân nào và có cần đơn vị được cấp phép tham gia không. Đơn vị viết phần mềm không tự động có quyền cung cấp dịch vụ tài chính thay cho doanh nghiệp.
Trước khi lập trình, cần trả lời: app có giữ/chuyển tiền hoặc cho vay không; pháp nhân nào ký với khách, ai được cấp phép và chịu trách nhiệm số dư; cần xác minh danh tính (KYC), phòng chống rửa tiền (AML) hay công bố điều kiện gì; ai giải quyết tranh chấp. Những điểm chưa xác minh phải được giao cho tư vấn chuyên ngành kiểm tra.
Tại Việt Nam, Nghị định 52/2024/NĐ-CP về thanh toán không dùng tiền mặt có hiệu lực từ 01/07/2024; cần đối chiếu nếu app liên quan cung ứng dịch vụ thanh toán. Nghị định 94/2025/NĐ-CP có hiệu lực từ 01/07/2025, quy định cơ chế thử nghiệm có kiểm soát trong ngân hàng đối với chấm điểm tín dụng, chia sẻ dữ liệu qua Open API và cho vay ngang hàng theo điều kiện cụ thể. Đây không phải cơ chế tự động cho phép mọi app FinTech thử nghiệm hay kinh doanh. Việc xác định điều kiện áp dụng phải do doanh nghiệp và tư vấn pháp lý chuyên ngành rà soát.
Quy định App Store và Google Play cũng cần kiểm tra từ đầu: Apple có yêu cầu về pháp nhân, giấy phép/đối tác với một số dịch vụ tài chính; Google Play yêu cầu khai báo tính năng tài chính và tuân thủ chính sách dịch vụ tài chính. Được duyệt trên kho ứng dụng không thay thế giấy phép hoặc nghĩa vụ pháp lý tại Việt Nam.
Trước khi gửi app lên kho, cần xác minh đúng pháp nhân đứng tên tài khoản, khai báo tính năng tài chính và chứng từ liên quan, thông tin quyền riêng tư, tài khoản thử cho bộ phận xét duyệt và mô tả trung thực chức năng. Các tài liệu này chỉ là phần việc nộp ứng dụng, không thay thế điều kiện kinh doanh.
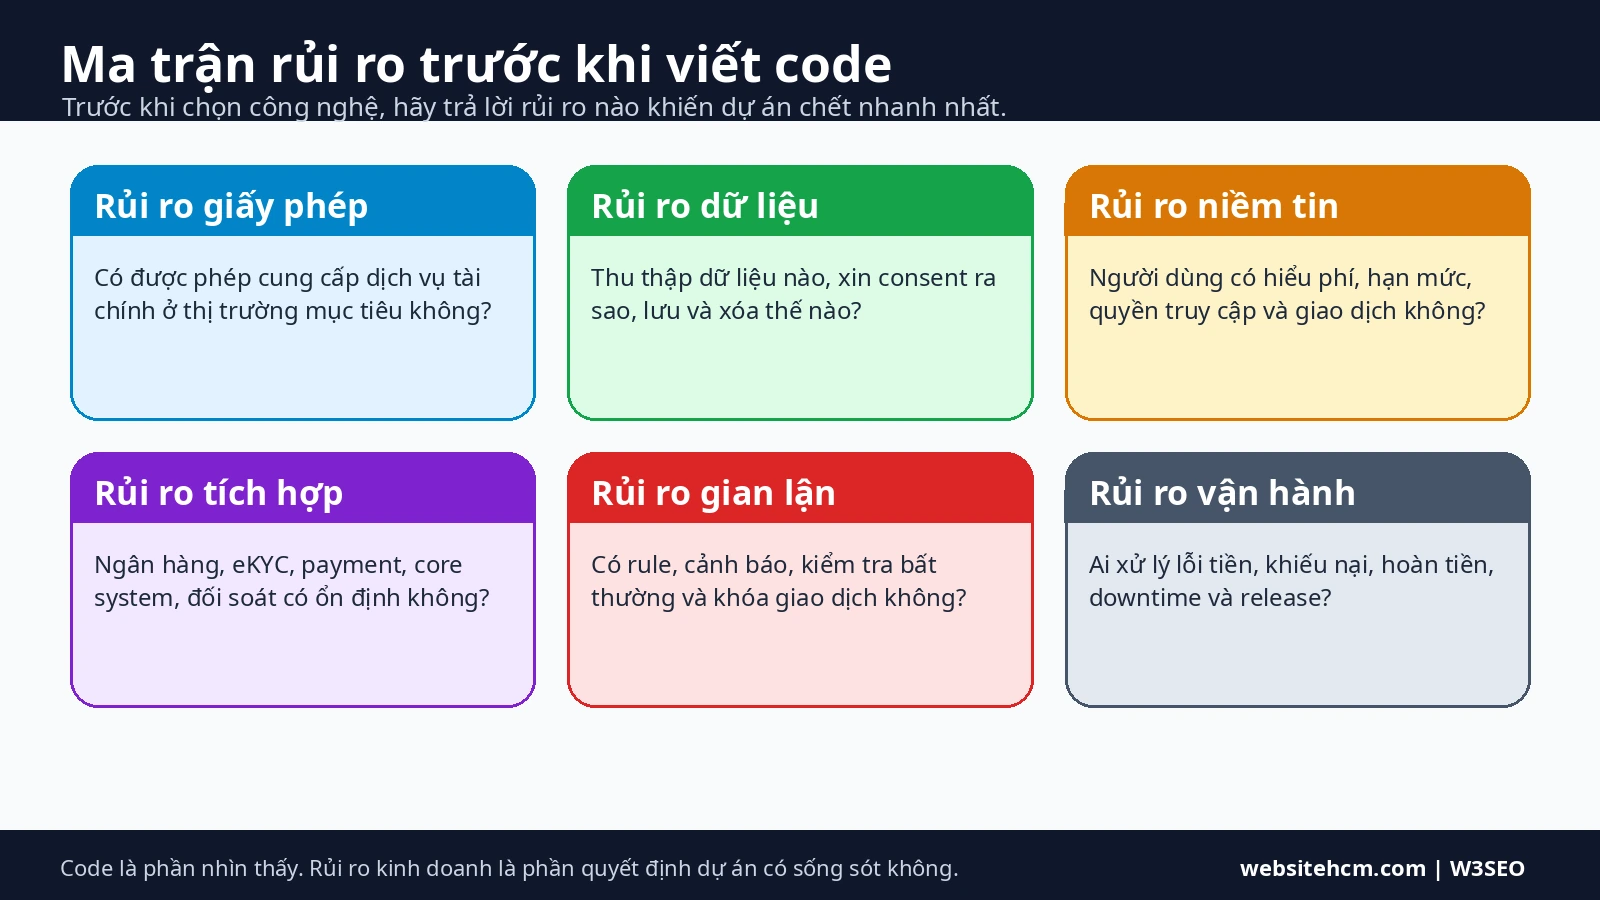
2. Làm rõ cách kiếm tiền, luồng tiền và đối soát
Doanh nghiệp cần biết ai trả phí, khi nào ghi doanh thu, những chi phí nào phát sinh trên mỗi giao dịch và ai chịu tổn thất khi có lỗi, hoàn tiền hoặc gian lận. Ứng dụng có nhiều người dùng chưa chắc tạo ra lợi nhuận.
Cần làm rõ ai trả phí, chi phí mỗi giao dịch gồm gì, ai chịu tổn thất khi sai/hoàn tiền và chỉ số nào chứng minh mô hình mang lại giá trị thật. Các quyết định này ảnh hưởng trực tiếp đến thiết kế app và hợp đồng đối tác.
Nếu app thực sự xử lý giao dịch tiền, không thể chỉ ghi “đơn đã thành công” trên điện thoại. Cần xác định hệ thống nào lưu trạng thái chuẩn của giao dịch, sổ ghi nhận biến động tiền (ledger) và cách đối chiếu với ngân hàng hoặc đối tác.
| Phần hệ thống | Điều phải trả lời |
|---|---|
| Nguồn số liệu chính | Hệ thống nào quyết định số dư và trạng thái đúng? |
| Sổ giao dịch (ledger) | Ghi, cân bằng và truy lại khoản tiền nào thay đổi? |
| Trạng thái giao dịch | Phân biệt chờ, đang xử lý, thành công, thất bại, hoàn tiền. |
| Chống ghi trùng | Gửi lại yêu cầu không được tạo giao dịch hai lần. |
| Đối soát | So dữ liệu với ngân hàng/đối tác và xử lý chênh lệch định kỳ. |
| Dấu vết và phê duyệt | Ai đã đổi trạng thái, dựa trên chứng cứ nào, ai được duyệt sửa? |
Ví dụ: khách chuyển tiền rồi mất mạng. Chưa thấy phản hồi không có nghĩa chuyển tiền thất bại. App phải hiện “đang kiểm tra”, ngăn thao tác lặp gây trùng giao dịch và đối chiếu với hệ thống ghi nhận tiền.
3. Bảo vệ dữ liệu, tài khoản và ngăn gian lận
Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Nghị định 356/2025/NĐ-CP đều có hiệu lực từ 01/01/2026. Với app tài chính, doanh nghiệp cần làm rõ dữ liệu định danh, giao dịch, sinh trắc học hoặc vị trí được thu thập vì mục đích gì, ai dùng, lưu bao lâu, có chuyển cho đối tác/nước ngoài không và cách đáp ứng quyền của người dùng. Phạm vi nghĩa vụ cụ thể cần được rà soát theo mô hình xử lý dữ liệu thực tế.
Doanh nghiệp phải biết thu dữ liệu gì, dùng để làm gì, lưu ở đâu, truyền cho ai và ai được quyền truy cập. Cần có sơ đồ dữ liệu, thời gian lưu trữ, quy trình xử lý sự cố và cách trả/xóa dữ liệu khi kết thúc hợp tác. Nếu dùng dữ liệu cho phát hiện gian lận, phải kiểm tra mục đích và cách giám sát phù hợp.
Tham khảo OWASP MASVS khi kiểm tra app; trường hợp liên quan dữ liệu thẻ cần xác định phạm vi theo PCI DSS. Áp dụng tiêu chuẩn không đồng nghĩa có giấy phép hoặc chứng nhận.
- Kiểm tra những cách tài khoản hoặc giao dịch có thể bị tấn công.
- Xác thực tăng cường với hành động rủi ro; phân quyền ở máy chủ, không chỉ trên giao diện.
- Bảo vệ mã bí mật và dữ liệu nhạy cảm khi lưu hoặc truyền.
- Giới hạn thao tác bất thường, phát hiện gian lận và lưu dấu thay đổi.
- Kiểm thử an toàn, cập nhật thư viện, sao lưu và thử khôi phục trước khi dùng thật.
Xác minh danh tính, tuân thủ chuyên ngành, phát hiện gian lận và phân quyền là các việc khác nhau nhưng phải phối hợp. Những quyết định từ chối giao dịch hoặc khóa tài khoản cần có lý do, chứng cứ và cách khiếu nại phù hợp. Xem thêm bảo mật ứng dụng di động.
4. Thiết kế giao diện rõ tiền và cách hỗ trợ khi gặp lỗi
Trước khi xác nhận giao dịch, khách cần thấy số tiền, phí, tỷ giá nếu có, bên nhận và thông tin quan trọng khác. Sau khi gửi, app cần phân biệt đã tiếp nhận, đang xử lý, thành công, thất bại và chưa xác định. Không thông báo “thành công” khi hệ thống chưa có kết quả tin cậy.
- Nút xác nhận ghi rõ hành động và số tiền, chẳng hạn “Chuyển 2.000.000đ”.
- Khi trạng thái chưa rõ, không yêu cầu khách gửi lại giao dịch tùy tiện.
- Cho xem mã giao dịch, chứng từ, phí và cách liên hệ hỗ trợ.
- Công bố điều kiện, phí và cảnh báo vào lúc khách cần quyết định.
| Sự cố có thể xảy ra | Ai cần chịu trách nhiệm | Việc phải kiểm tra |
|---|---|---|
| Tiền chuyển lâu chưa tới | Bộ phận vận hành thanh toán | Tra trạng thái, đối soát, báo khách. |
| Nghi bị trừ tiền hai lần | Hỗ trợ + phụ trách giao dịch | Kiểm tra lịch sử, số dư và chứng từ. |
| Đăng nhập đáng ngờ | Bộ phận an toàn tài khoản | Xác minh tăng cường, rà thiết bị/phiên. |
| Ngân hàng/đối tác gián đoạn | Đội kỹ thuật và vận hành | Tạm ngừng luồng rủi ro, cập nhật trạng thái. |
| Hoàn tiền hoặc khiếu nại | Bộ phận được ủy quyền | Kiểm tra nguyên nhân, phê duyệt, lưu chứng cứ. |
| Nghi lộ dữ liệu | Người phụ trách sự cố | Khoanh vùng, giữ bằng chứng, thông báo khi cần. |
Trước khi mở app cho khách dùng thật, cần quy định giờ hỗ trợ, thời gian phản hồi, mức ưu tiên lỗi, cách xử lý khẩn cấp, sao lưu/khôi phục và người liên hệ đối tác. Bàn giao mã nguồn không có nghĩa đã có đội vận hành. Xem bảo trì và nâng cấp app sau bàn giao.
5. Phiên bản FinTech đầu tiên: giảm tính năng, không giảm an toàn
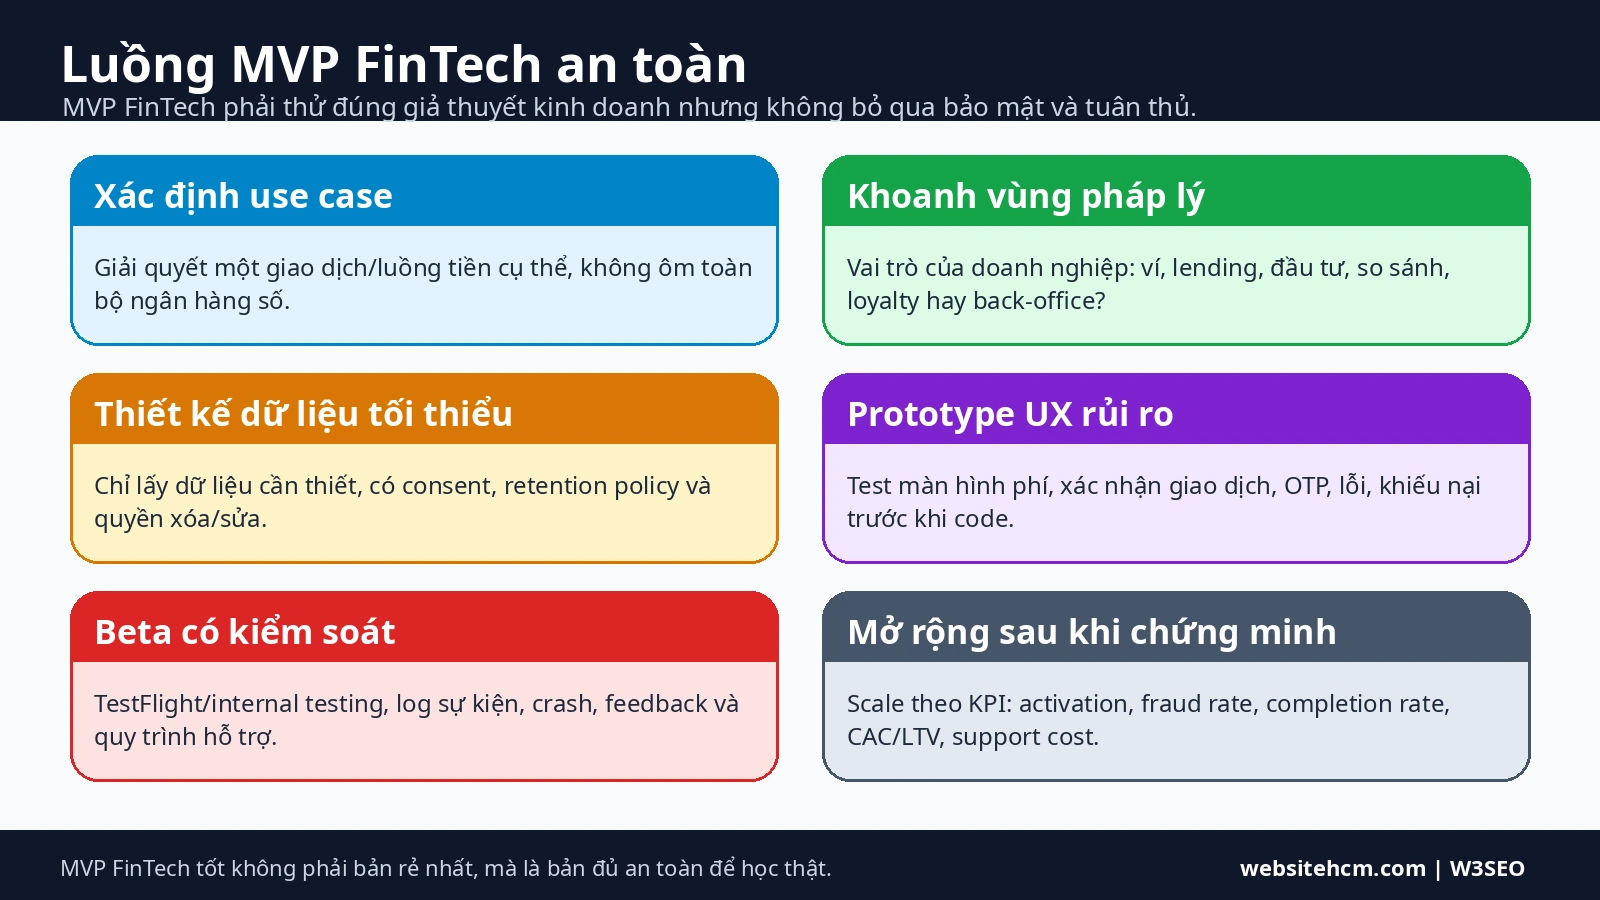
Phiên bản đầu có thể chỉ phục vụ một nhóm khách và một quy trình, chưa cần nhiều báo cáo hoặc tự động hóa. Nhưng nếu có giao dịch tiền/dữ liệu thật, vẫn cần kiểm tra điều kiện pháp lý, phân quyền, bảo mật, ghi nhận và đối soát, theo dõi lỗi, hỗ trợ và khôi phục tương xứng với mức rủi ro.
Nếu chưa chắc khách cần dịch vụ, hãy nghiên cứu và thử MVP có phạm vi hẹp, có thể dùng bản mẫu hoặc quy trình giả lập không giao dịch tiền thật khi phù hợp. Khi cần triển khai đầy đủ, xem quy trình phát triển ứng dụng di động.
Trước khi xây: rõ nhu cầu, pháp nhân và đối tác. Trước khi thử giao dịch thật: luồng tiền, đối soát, bảo mật và người hỗ trợ đã sẵn sàng. Trước khi mở rộng: có bằng chứng app vận hành ổn định, xử lý được sự cố, đúng điều kiện pháp lý và có kiểm soát gian lận/chi phí. Không được hiểu dùng bản thử là được miễn nghĩa vụ pháp lý.
6. Checklist trước khi ra mắt và chỉ số cần theo dõi
- Pháp nhân, đối tác và quyền cung cấp dịch vụ đã được rà soát cho thị trường dự kiến.
- Luồng tiền, sổ giao dịch, chống ghi trùng và đối soát đã được kiểm thử.
- Việc thu/lưu/chia sẻ dữ liệu cá nhân, phân quyền và an toàn thông tin đã được kiểm tra.
- Nhóm vận hành, hỗ trợ, xử lý gian lận và sự cố có người phụ trách.
- Sao lưu, thử khôi phục, theo dõi lỗi và phương án ngừng giao dịch khi cần đã sẵn sàng.
- Hồ sơ Apple/Google và tài khoản thử được chuẩn bị theo tính năng thật.
- Có phạm vi thử giới hạn người dùng/giao dịch và điều kiện dừng khi phát hiện rủi ro.
| Nhóm theo dõi | Ví dụ cần xem | Câu hỏi cho người quản lý |
|---|---|---|
| Đăng ký và xác minh | Khách hoàn tất đăng ký, lý do bị từ chối. | Có khó dùng hay vướng quy định? |
| Giao dịch | Thành công, thất bại, treo, ghi trùng. | Tiền được xử lý đúng và an toàn? |
| Đối soát | Chênh lệch với ngân hàng, thời gian xử lý. | Có số tiền nào chưa khớp? |
| Gian lận và rủi ro | Cảnh báo, thiệt hại, trường hợp bị chặn nhầm. | Bảo vệ được khách mà không làm khó người hợp lệ? |
| Ổn định kỹ thuật | App thoát, đứng, tải chậm, lỗi kết nối. | Phiên bản nào cần sửa trước? |
| Kinh doanh | Khách dùng lại, chi phí giao dịch, giá trị thực. | Mô hình có hiệu quả sau chi phí? |
Không có ngưỡng chung cho mọi sản phẩm. Một lỗi nhỏ nhưng làm sai số dư hoặc thanh toán có thể nghiêm trọng hơn hàng loạt lỗi giao diện. Mỗi chỉ số phải có nguồn đo, người phụ trách và giới hạn chấp nhận dựa trên rủi ro thật.
Khi nào nên làm app FinTech và khi nào nên dừng ở discovery?
Chỉ nên thuê lập trình giao dịch thật khi đã rõ ai được phép cung cấp dịch vụ, ai quản lý tiền và dữ liệu, người vận hành, phạm vi app và nguồn lực duy trì. Nếu những câu hỏi này chưa có đáp án, nên bắt đầu bằng khảo sát hoặc bản mẫu để kiểm chứng nhu cầu. Đọc khi nào cần app hay web trên điện thoại.
Hợp đồng phải nói rõ ai giữ mã nguồn, máy chủ, tài khoản App Store/Google Play, khóa phát hành, dữ liệu và cách bàn giao khi dừng hợp tác. Xem cách thuê đội phát triển app và 10 câu hỏi trước khi ký hợp đồng.
Cần audit ý tưởng app FinTech trước khi code?
WebsiteHCM có thể hỗ trợ khảo sát nghiệp vụ, thiết kế, lập trình, kiểm thử và bàn giao ứng dụng. Việc xác nhận giấy phép và nghĩa vụ pháp lý cần do doanh nghiệp cùng cố vấn chuyên ngành thực hiện.
FAQ về phát triển app FinTech
MVP FinTech có thể bỏ qua bảo mật để ra mắt nhanh không?
Không. Có thể thử ít chức năng hoặc giả lập giao dịch để học nhu cầu, nhưng nếu dùng tiền/dữ liệu thật vẫn phải có bảo mật, phân quyền, ghi nhận giao dịch, đối soát và cách xử lý sự cố tương xứng.
App FinTech có cần giấy phép không?
Tùy chức năng, pháp nhân, đối tác và thị trường. App chỉ quản lý tài chính nội bộ khác với app cung cấp thanh toán, ví, cho vay hoặc đầu tư. Không phải mọi FinTech đều dùng chung một giấy phép; cần xác minh trường hợp cụ thể trước khi vận hành.
Doanh nghiệp cần chuẩn bị gì trước khi nhận báo giá?
Chuẩn bị dịch vụ dự kiến, pháp nhân/đối tác, thị trường, luồng tiền và dữ liệu, kết nối phần mềm, người vận hành. Nếu chưa rõ, nên khảo sát trước khi báo giá trọn gói.
Kết luận
App FinTech chỉ nên phát triển và phát hành khi đã rõ điều kiện pháp lý, tiền và dữ liệu được xử lý thế nào, cách đối soát, bảo mật và người vận hành. Công nghệ không thay thế giấy phép, quản trị rủi ro hoặc bằng chứng kiểm thử.

Đoàn Trình Dục là Giảng viên Khoa Công nghệ Thông tin tại Đại học Công nghệ Sài Gòn (STU), với hơn 10 năm kinh nghiệm thực chiến trong các lĩnh vực Mạng máy tính, Marketing Online, SEO và Bảo mật hệ thống.
Với nền tảng sư phạm và kinh nghiệm tư vấn cho nhiều doanh nghiệp, thầy chuyên sâu vào việc xây dựng các giải pháp kỹ thuật số toàn diện và hiệu quả.